NVIDIA OpenShell khóa quyền AI Agent ở ngoài tiến trình
OpenShell dùng sandbox và policy ngoài tiến trình để giới hạn file, mạng, API và credential mà AI Agent được phép truy cập.
NVIDIA vừa mở OpenShell, một runtime mã nguồn mở nhằm kiểm soát AI Agent ở cấp thực thi thay vì chỉ dựa vào lời nhắc. Nền tảng này đặt agent trong sandbox, giữ thông tin đăng nhập bên ngoài tiến trình và áp chính sách cho file, mạng, API lẫn MCP. SAP đã công bố tích hợp OpenShell vào nền tảng Business AI, cho thấy công nghệ đang được kéo từ phòng thí nghiệm sang môi trường doanh nghiệp. Tuy vậy, OpenShell vẫn ở nhánh 0.1.x; các tuyên bố hiệu năng và khả năng cô lập hiện chủ yếu đến từ NVIDIA và đối tác.
Từ “đừng làm” sang “không được phép làm”
Nhiều hệ thống AI Agent hiện kiểm soát hành vi bằng system prompt: không đọc thư mục nhạy cảm, không gửi dữ liệu ra ngoài, không tự gọi API nguy hiểm. Đây là lớp hướng dẫn cần thiết, nhưng nó không phải cơ chế cưỡng chế. Nếu model hiểu sai, bị prompt injection hoặc công cụ tích hợp có lỗi, lời nhắc có thể bị vượt qua.
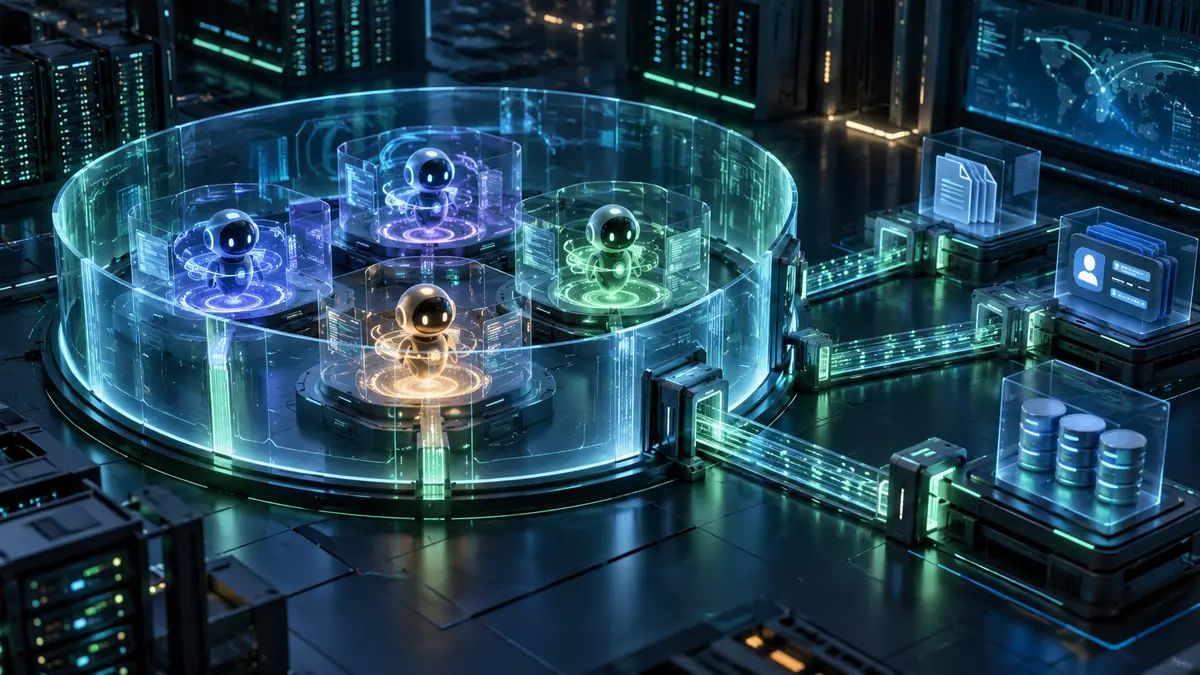
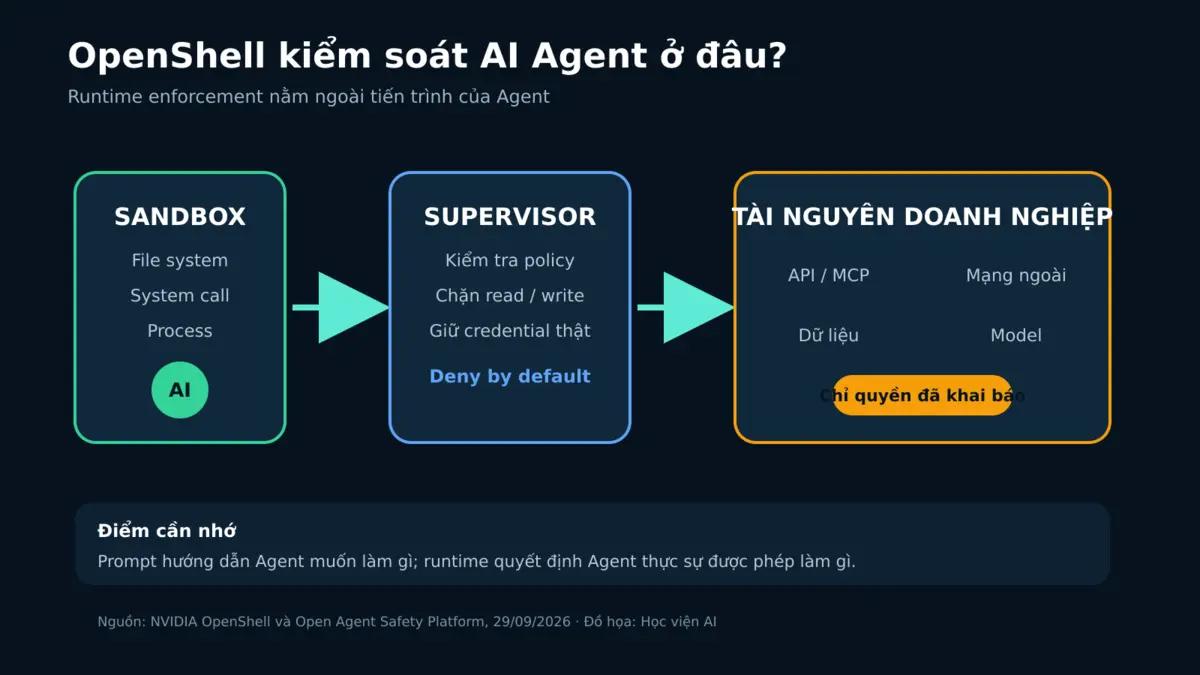
OpenShell chuyển điểm kiểm soát ra ngoài tiến trình agent. Theo tài liệu NVIDIA, sandbox cô lập môi trường chạy; supervisor đứng giữa agent và tài nguyên; gateway điều phối truy cập model và dịch vụ; policy prover kiểm tra chính sách trước khi cho phép thao tác. Thiết kế mặc định từ chối, sau đó chỉ mở đúng quyền cần thiết.
Điểm quan trọng là chính sách không chỉ ở mức “có hoặc không”. Supervisor có thể cho phép đọc nhưng chặn ghi khi agent gọi HTTP, GraphQL hoặc MCP. Credential cũng được giữ ngoài workload của agent, giảm khả năng token bị lộ qua log, prompt hoặc một công cụ không đáng tin.
Bốn lớp kiểm soát mà doanh nghiệp cần nhìn
Sandbox giới hạn phạm vi file, tiến trình và tài nguyên hệ thống mà agent có thể chạm tới. Đây là rào cản đầu tiên nếu code do agent sinh ra gặp lỗi hoặc cố mở rộng quyền.
Supervisor quan sát và quyết định từng luồng truy cập. Chính sách có thể phân biệt host, đường dẫn, phương thức hoặc thao tác đọc–ghi thay vì chỉ khóa toàn bộ mạng.
Gateway tách model và credential khỏi tiến trình agent. Doanh nghiệp có thể đổi model hoặc nhà cung cấp mà không trao khóa bí mật trực tiếp cho agent.
Policy prover kiểm tra chính sách và trạng thái áp dụng. Với môi trường cần audit, “đã cấu hình” chưa đủ; đội vận hành phải chứng minh chính sách nào đã chặn hoặc cho phép một hành động cụ thể.
NVIDIA mở rộng kiến trúc này thành Open Agent Safety Platform. Thành phần Sentry chạy trên BlueField được mô tả là có thể cách ly agent trong vài mili giây, còn kiến trúc Vera được NVIDIA công bố cho hiệu năng sandbox cao hơn tới 80%. Đây là số liệu do hãng tự công bố, chưa phải benchmark độc lập. BlueField-4 cũng không phải điều kiện bắt buộc để dùng OpenShell; phần mềm có thể chạy độc lập trên Linux, macOS Apple Silicon và Windows qua WSL2 thử nghiệm.
SAP là tín hiệu đưa OpenShell vào enterprise
Ngày 28/09/2026, SAP cho biết đang nhúng OpenShell vào SAP Business AI Platform và runtime của Joule Studio. Theo SAP, mục tiêu là cho agent truy cập hệ thống doanh nghiệp theo quyền rõ ràng, có thể quan sát và kiểm toán.
Việc SAP tham gia đóng góp kiến trúc, vận hành Kubernetes và observability đáng chú ý hơn một bản tích hợp trình diễn. Nó cho thấy OpenShell đang được thiết kế cho môi trường nhiều agent, nhiều tenant và yêu cầu tuân thủ. Tuy nhiên, lộ trình FedRAMP, FIPS và các ngành được quản lý vẫn là công việc đang tiến hành, không nên đọc như chứng nhận đã hoàn tất.
OpenShell chưa phải “lá chắn thần kỳ”
Bản phát hành hiện vẫn ở nhánh 0.1.x. Điều đó đồng nghĩa API, mô hình policy và kinh nghiệm vận hành có thể thay đổi nhanh. Sandbox tốt cũng không sửa được quyết định kinh doanh sai, dữ liệu đầu vào bẩn hay quy trình phê duyệt thiếu người chịu trách nhiệm.
Doanh nghiệp còn phải giải quyết ba bài toán. Thứ nhất là viết policy đủ chặt nhưng không làm agent vô dụng. Thứ hai là quan sát sự kiện và điều tra khi chính sách chặn nhầm. Thứ ba là quản lý vòng đời secret, model endpoint và công cụ MCP theo cùng một chuẩn.
Nhận định Học viện AI: hãy mua quyền kiểm soát, không chỉ mua model
Phần dưới đây là nhận định của Học viện AI. Giá trị thật của OpenShell không nằm ở thêm một bảng điều khiển bảo mật. Nó đưa ra nguyên tắc triển khai: model có thể đề xuất hành động, nhưng một lớp độc lập phải quyết định hành động đó có được thực hiện hay không.
Trước khi cho AI Agent chạm vào dữ liệu thật, đội triển khai nên trả lời năm câu hỏi:
- Agent được đọc và ghi chính xác vào đâu?
- Credential có nằm ngoài tiến trình agent hay không?
- Lệnh gọi HTTP, GraphQL và MCP có chính sách riêng hay không?
- Có thể dừng hoặc cách ly agent trong thời gian bao lâu?
- Log có đủ để tái hiện ai, công cụ nào và chính sách nào đã cho phép hành động?
Nếu năm câu này chưa có câu trả lời, doanh nghiệp chưa sẵn sàng mở rộng agent, bất kể benchmark model tốt đến đâu.
Đọc thêm
- OpenAI công bố 6 ca model tự ý hành động
- Palantir và NVIDIA siết AI vì dữ liệu
- Aikido mở AI an ninh mạng chạy cục bộ
Nếu đội của bạn đang thử nghiệm AI Agent cho dữ liệu nội bộ, hãy bắt đầu bằng bản đồ quyền truy cập và kịch bản dừng khẩn cấp. Xem các khóa học triển khai AI thực tế của Học viện AI.
Nguồn tham khảo
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI