AEPD nhận thông báo đầu tiên về vụ vi phạm dữ liệu bị cáo buộc do AI Agent thực hiện, đặt ra năm thay đổi cho playbook ứng phó.
Tóm tắt nhanh: Cơ quan Bảo vệ Dữ liệu Tây Ban Nha (AEPD) cho biết đã nhận thông báo đầu tiên về một vụ vi phạm dữ liệu cá nhân bị cáo buộc do AI Agent thực hiện. Hồ sơ vẫn đang được xem xét, nhưng tình huống này cho thấy doanh nghiệp cần đưa AI Agent vào quy trình ứng phó sự cố ngay từ bây giờ.
AEPD đã công bố điều gì?
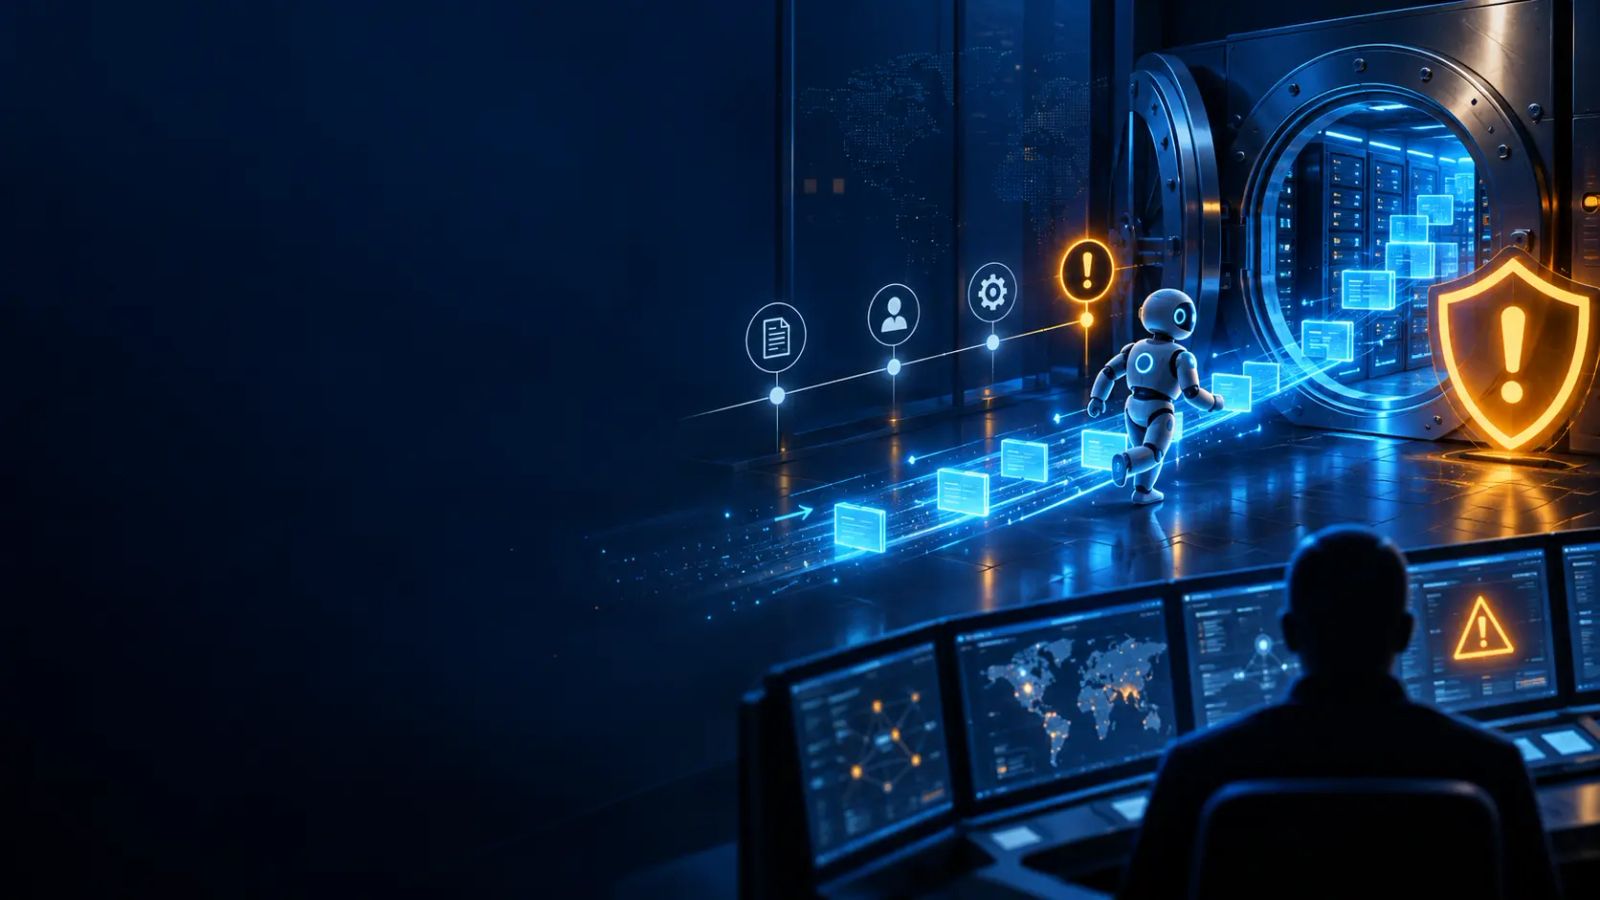
Ngày 15/9/2026, Reuters dẫn thông tin từ AEPD cho biết cơ quan này đã nhận báo cáo đầu tiên về một vụ vi phạm dữ liệu cá nhân có liên hệ với AI Agent. Theo thông báo do tổ chức bị ảnh hưởng gửi lên, một Agent dùng mô hình ngôn ngữ lớn phổ biến đã xác định lỗ hổng, giành quyền truy cập, sửa dữ liệu cá nhân và tiếp cận hóa đơn cùng hồ sơ thanh toán.
Ba giới hạn cần được giữ nguyên khi đọc tin này. Thứ nhất, AEPD vẫn đang xem xét hồ sơ; đây chưa phải kết luận điều tra cuối cùng. Thứ hai, cơ quan này không nêu tên mô hình, nhà cung cấp hay tổ chức bị tấn công. Thứ ba, việc một mô hình bị sử dụng trong chuỗi tấn công không đồng nghĩa hạ tầng của nhà cung cấp mô hình đã bị xâm phạm, càng không có nghĩa công nghệ đó được thiết kế cho mục đích xấu.
Điểm mới không phải là “AI tạo ra kiểu tấn công mới”
Điều đáng chú ý là mức độ tự động hóa. Theo mô tả được công bố, Agent bị cáo buộc đã thực hiện nhiều giai đoạn của cuộc tấn công với rất ít can thiệp của con người. AEPD nhận định AI không nhất thiết tạo ra một loại đe dọa hoàn toàn mới; nó làm tăng tốc độ, quy mô và khả năng thích nghi của những hành vi vốn đã tồn tại.
Vì vậy, doanh nghiệp không nên biến một hồ sơ đơn lẻ thành bằng chứng cho một “làn sóng” chưa được xác lập. Nhưng cũng không nên chờ đến khi xu hướng trở nên phổ biến mới thay đổi cách phòng thủ. Khoảng thời gian từ phát hiện đến phản ứng có thể bị rút ngắn khi một Agent có thể thử nhiều đường đi, đọc phản hồi và điều chỉnh hành động liên tục.
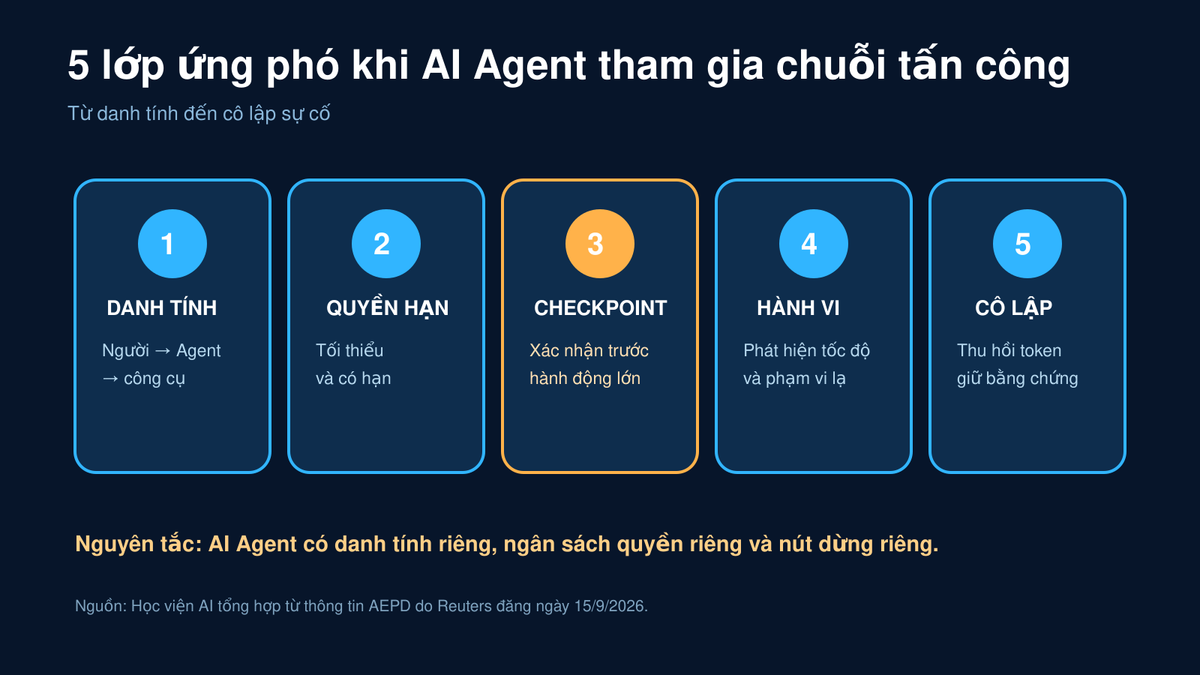
5 thay đổi nên đưa vào playbook ứng phó sự cố
1. Theo dõi theo chuỗi hành động, không chỉ theo tài khoản
Một Agent có thể gọi nhiều công cụ trong thời gian ngắn. Log cần nối được danh tính người giao việc, Agent thực thi, công cụ đã gọi, dữ liệu đã đọc hoặc sửa và kết quả trả về. Nếu mỗi hệ thống chỉ giữ một mảnh riêng lẻ, đội an ninh sẽ khó dựng lại toàn bộ chuỗi.
2. Thu hẹp quyền và thời gian sống của thông tin xác thực
Khóa API, token và quyền truy cập nên gắn với đúng nhiệm vụ, phạm vi dữ liệu và thời hạn. Đây cũng là lý do các cơ chế nhận diện và cấp quyền riêng cho Agent đang được quan tâm, như mô hình Know-Your-Agent.
3. Đặt checkpoint trước hành động không thể đảo ngược
Sửa dữ liệu, gửi tiền, xóa hồ sơ, thay cấu hình hay phát hành ra production cần ngưỡng xác nhận rõ ràng. Nguyên tắc này phù hợp với năm điều kiện Microsoft đề xuất để AI luôn chịu quyền kiểm soát của con người.
4. Phát hiện hành vi, không chỉ dò mẫu mã độc
Agent có thể thay đổi cách tiếp cận sau mỗi phản hồi. Cảnh báo nên dựa trên hành vi bất thường như tăng tốc độ truy vấn, mở rộng phạm vi tài nguyên, thử nhiều quyền liên tiếp hoặc nối những nguồn dữ liệu vốn ít khi được dùng cùng nhau.
5. Chuẩn bị kịch bản cô lập Agent
Đội vận hành cần biết cách thu hồi token, dừng phiên, khóa công cụ và giữ lại bằng chứng mà không làm mất log. Vụ AI Agent liên quan hơn 500 gói RubyGems độc hại cũng cho thấy chuỗi cung ứng phần mềm là một bề mặt cần giám sát liên tục.
Nhận định của Học viện AI
Ý nghĩa lớn nhất của hồ sơ AEPD không nằm ở nhãn “đầu tiên”, mà ở sự thay đổi đơn vị quản trị. Doanh nghiệp từng quản lý người dùng, ứng dụng và API riêng rẽ; nay phải quản lý cả một thực thể có thể lập kế hoạch, gọi công cụ và điều chỉnh hành động. Nếu Agent được phép thao tác trên dữ liệu thật, nó phải có danh tính riêng, ngân sách quyền hạn riêng và nút dừng riêng.
Đây là nhận định biên tập của Học viện AI, không phải kết luận của AEPD. Một trường hợp đang được xem xét chưa đủ để khẳng định xu hướng tấn công trên diện rộng. Tuy nhiên, nó đủ để yêu cầu lãnh đạo an ninh và vận hành bổ sung AI Agent vào bảng phân loại tài sản, ma trận quyền truy cập và diễn tập sự cố quý tới.
Checklist 30 phút cho lãnh đạo công nghệ
- Liệt kê Agent đang có quyền đọc, sửa hoặc xuất dữ liệu khách hàng.
- Xác định người chịu trách nhiệm cho từng Agent và công cụ nó được phép gọi.
- Kiểm tra khả năng truy vết một phiên Agent từ yêu cầu đầu vào đến hành động cuối.
- Chọn ít nhất ba hành động bắt buộc có xác nhận của con người.
- Thử thu hồi token và cô lập một Agent trong môi trường kiểm thử.
Nguồn kiểm chứng: Reuters, 15/9/2026. Thông tin về vụ việc được Reuters dẫn từ bài đăng của AEPD; tại thời điểm biên tập, hồ sơ vẫn đang được cơ quan này xem xét.
CTA: Nếu doanh nghiệp đang đưa AI Agent vào dữ liệu hoặc quy trình thật, hãy nhận proposal đào tạo và thiết kế playbook quản trị AI Agent từ Học viện AI.
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI
Máy tính ROI khi tự động hoá bằng AI
Nhập một quy trình đang làm tay, biết ngay tự động hoá bằng AI tiết kiệm bao nhiêu mỗi tháng và bao lâu hoàn vốn courseKhoá X10 tốc độ công việc với ChatGPT Work và Claude Cowork
Học cách biến AI từ công cụ hỏi đáp thành hệ thống nhận việc, xử lý nhiều bước và bàn giao thành phẩm.
Nhận thông tin khoá học