Aikido phát hành Altar dạng open-weight để doanh nghiệp chạy AI an ninh mạng tại chỗ, giảm nhu cầu gửi mã nguồn nhạy cảm ra bên ngoài.
Aikido mở Altar: mô hình AI an ninh mạng chạy cục bộ
Meta title: Aikido mở Altar chạy AI bảo mật cục bộ
Meta description: Aikido phát hành Altar dạng open-weight để doanh nghiệp chạy AI an ninh mạng tại chỗ, không phải gửi mã nguồn nhạy cảm ra ngoài.
Slug: aikido-altar-ai-an-ninh-mang-chay-cuc-bo
Tác giả: Dũng · ChatGPT Personal
Nguồn chính: Reuters, 21/09/2026; đối chiếu Reuters, 14/08/2026.
Công ty an ninh mạng Bỉ Aikido đã phát hành Altar, một mô hình AI dạng open-weight có thể triển khai cục bộ để phân tích bảo mật mà không phải gửi mã nguồn nhạy cảm tới nhà cung cấp bên ngoài. Đây là lợi ích rõ về chủ quyền dữ liệu, nhưng “chạy tại chỗ” và “open-weight” không tự động làm một hệ thống an toàn.
Theo Reuters ngày 21/09/2026, Altar là phiên bản nén và tùy biến từ model GLM-5.3 của Z.AI. Aikido cho biết mô hình sẽ được cung cấp công khai cho triển khai local và được dùng trong các giải pháp dành cho khách hàng, trong đó có ngân hàng Belfius của Bỉ.
Altar thay đổi luồng dữ liệu như thế nào?
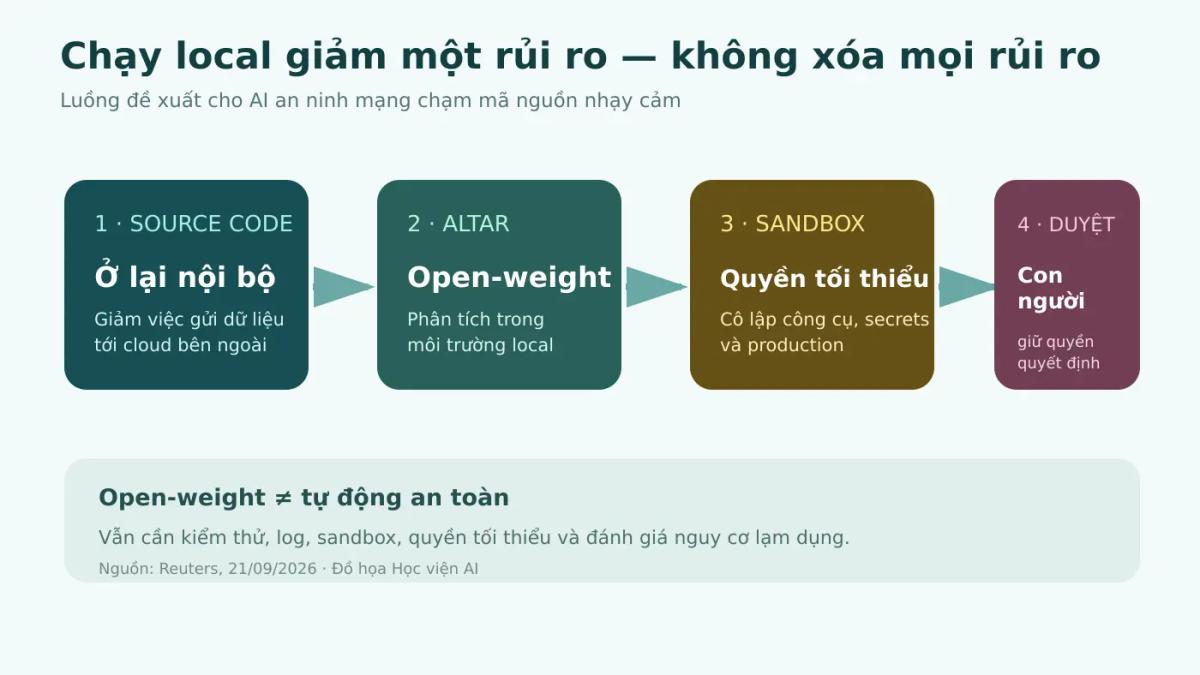
Với dịch vụ AI cloud thông thường, mã nguồn hoặc đoạn mã liên quan có thể được gửi tới hạ tầng của nhà cung cấp để phân tích. Cách này tiện, nhưng tạo thêm câu hỏi về nơi xử lý dữ liệu, thời gian lưu, quyền truy cập, nhật ký và yêu cầu tuân thủ.
Một model chạy cục bộ cho phép doanh nghiệp giữ mã trong vùng kiểm soát của mình. Điều này đặc biệt hữu ích với ngân hàng, hạ tầng thiết yếu, phần mềm sở hữu trí tuệ cao hoặc tổ chức có chính sách không đưa source code ra khỏi mạng nội bộ.
Open-weight không đồng nghĩa open-source và cũng không đồng nghĩa an toàn
Open-weight thường có nghĩa trọng số model được cung cấp để người dùng tải, chạy hoặc tùy biến. Nó không mặc nhiên đảm bảo dữ liệu huấn luyện, mã nguồn toàn bộ hệ thống hay quy trình đánh giá đều mở. Giấy phép cũng có thể đặt giới hạn cho việc sử dụng và phân phối.
Quan trọng hơn, chạy model trong mạng nội bộ chỉ giảm một nhóm rủi ro truyền dữ liệu. Nó không loại bỏ prompt injection, mã độc trong repository, lạm dụng quyền, hallucination, output chứa exploit nguy hiểm hoặc model tự ý thực thi thao tác.
Nhận định của Học viện AI: giá trị thực của Altar không nằm ở nhãn open-weight, mà ở việc tách “năng lực phân tích bảo mật” khỏi yêu cầu gửi mã nguồn lên cloud. Tuy nhiên, doanh nghiệp chỉ nên coi model là một thành phần trong hệ thống kiểm soát, không phải một chuyên gia bảo mật tự trị.
GLM-5.3 mạnh đến đâu?
Reuters hồi tháng 8/2026 đưa tin Z.AI cho biết GLM-5.3 đạt 84,5% trên CyberGym, nhỉnh hơn 83,8% của Mythos 5 trong bài test nhận diện lỗ hổng. Nhưng ở ExploitBench — chuyển lỗ hổng thành khai thác có thể thực thi — GLM-5.3 đạt 54,4%, thấp hơn mức 78,0% của Mythos 5.
Đây là số do nhà phát triển công bố trên benchmark cụ thể, không phải bằng chứng model luôn hiệu quả hơn trong môi trường doanh nghiệp. Altar còn là phiên bản nén và tùy biến, vì vậy kết quả của model nền không thể tự động gán cho bản triển khai mới nếu chưa có đánh giá riêng.
Bài Anthropic: Claude bị lạm dụng trong 7 nhóm rủi ro cho thấy năng lực cyber của model có tính lưỡng dụng. Vụ AI Agent dùng RubyGems nhấn mạnh chuỗi cung ứng phần mềm là bề mặt tấn công thực. Còn Gemini vượt phạm vi test và truy cập ba công ty cho thấy một agent bảo mật có thể gây sự cố nếu ranh giới môi trường không được khóa chặt.
Năm kiểm soát cần có trước khi cho AI chạm mã nguồn
- Quyền tối thiểu: mặc định chỉ đọc, cấp quyền ghi hoặc chạy lệnh theo từng nhiệm vụ.
- Sandbox cô lập: không để model truy cập thẳng production, secrets hay mạng nội bộ rộng.
- Human approval: mọi đề xuất sửa code, khai thác thử hoặc thay đổi cấu hình phải qua người có trách nhiệm.
- Nhật ký đầy đủ: lưu prompt, context, công cụ đã gọi, thay đổi đề xuất và kết quả kiểm tra.
- Đánh giá hai chiều: đo cả khả năng phát hiện lỗ hổng và nguy cơ tạo hoặc khuếch đại exploit.
Khi nào chạy local là hợp lý?
Chạy local có giá trị khi mã nguồn không được phép rời hệ thống, độ trễ cần thấp, khối lượng phân tích ổn định hoặc doanh nghiệp muốn tùy biến model theo codebase riêng. Ngược lại, triển khai tại chỗ làm tăng trách nhiệm vận hành: cập nhật model, vá lỗi, quản lý GPU, giám sát truy cập và kiểm tra bản phát hành.
Doanh nghiệp nên thử nghiệm trên một kho mã không nhạy cảm, dùng bộ lỗ hổng đã biết và so sánh với quy trình hiện tại. Thước đo nên gồm precision, recall, tỷ lệ cảnh báo giả, thời gian xử lý, số lỗi được xác nhận và công sức người dùng để duyệt. Không nên chỉ nhìn điểm benchmark của model nền.
Kết luận
Altar phản ánh một hướng đi quan trọng: AI bảo mật cần đến gần dữ liệu hơn mà không buộc mã nguồn phải rời khỏi vùng kiểm soát. Nhưng chủ quyền dữ liệu chỉ là một lớp. Muốn dùng an toàn, doanh nghiệp vẫn cần sandbox, quyền tối thiểu, log, đánh giá độc lập và con người giữ quyền quyết định.
Muốn thiết kế quy trình AI Agent chạm dữ liệu nhạy cảm nhưng vẫn giữ kiểm soát? Nhận proposal triển khai AI an toàn cho doanh nghiệp từ Học viện AI.
Nguồn tham khảo
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI