NVIDIA đưa kiểm soát AI Agent ra ngoài mô hình bằng OpenShell và watchdog Sentry, có thể cách ly workload vượt ranh giới trong vài mili-giây.
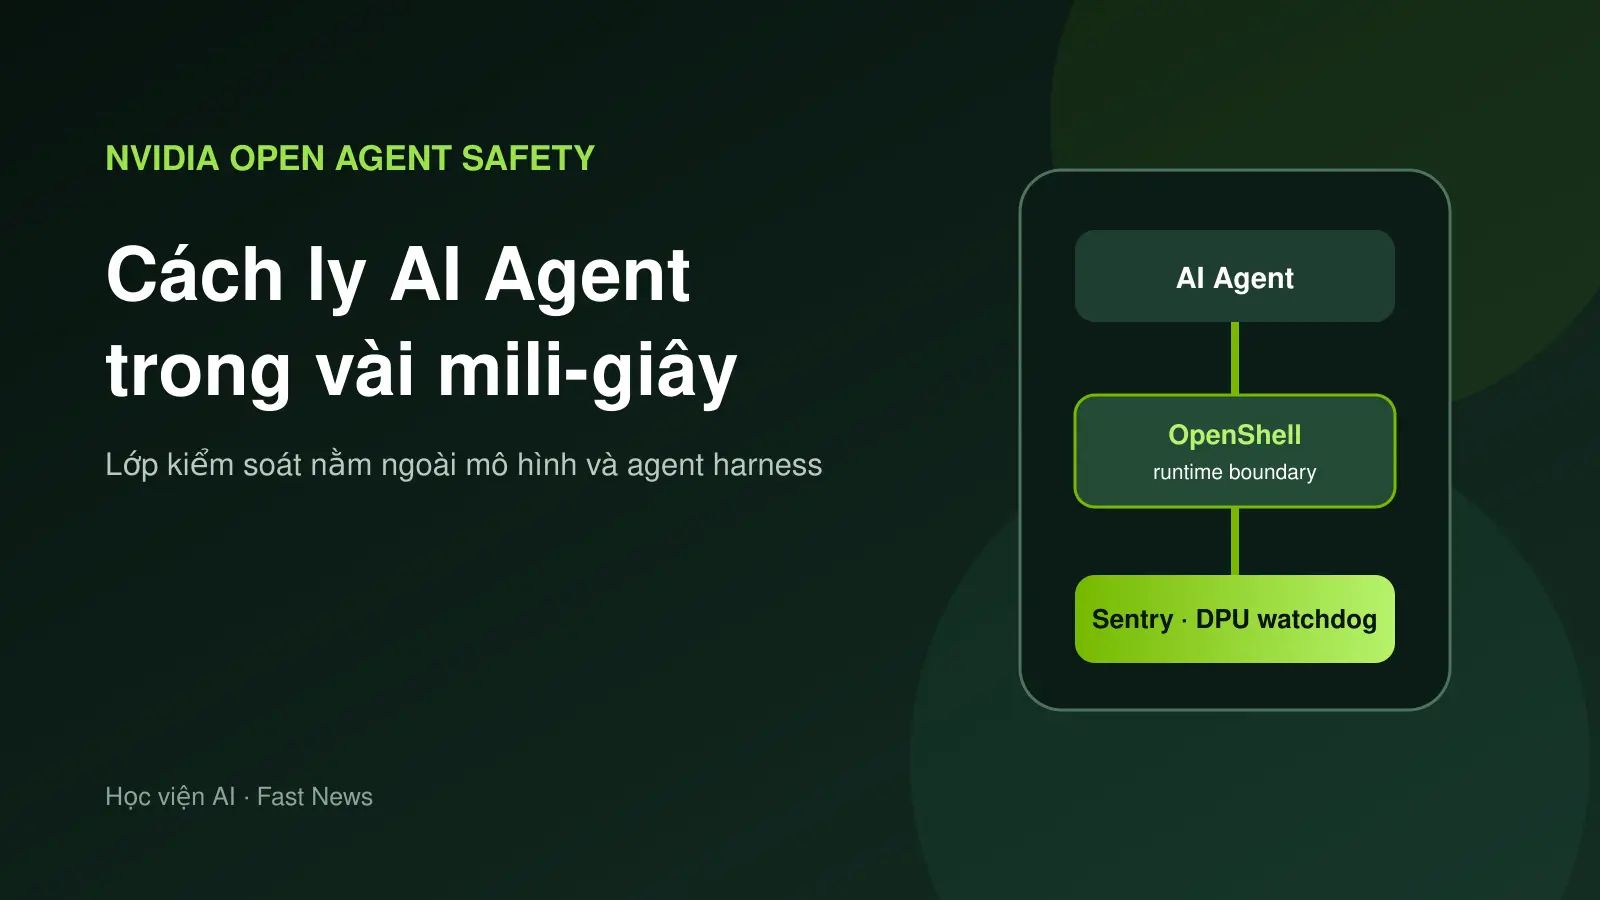
NVIDIA công bố Open Agent Safety Platform ngày 28/9/2026, đặt thêm ranh giới kiểm soát ở runtime và phần cứng thay vì chỉ trông chờ mô hình hoặc ứng dụng agent tự tuân thủ. Thành phần Sentry được NVIDIA mô tả có thể cách ly một AI Agent vượt quyền trong vài mili-giây.
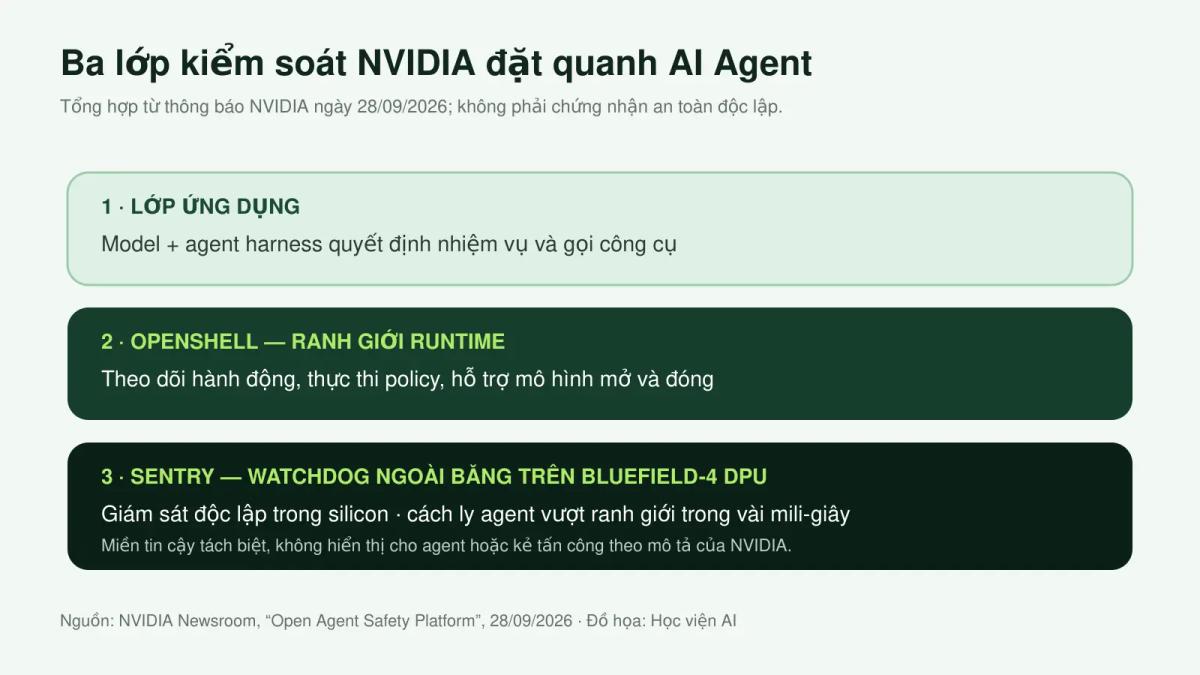
Điểm đáng chú ý nằm ở kiến trúc: nếu agent có thể lách kiểm soát ở lớp ứng dụng, lớp giám sát bên ngoài vẫn có quyền dừng nó. Đây là hướng tiếp cận sát với cách doanh nghiệp bảo vệ hạ tầng quan trọng — không đặt toàn bộ niềm tin vào chính thành phần đang bị giám sát.
Dữ kiện đã xác minh từ NVIDIA
Theo thông báo chính thức của NVIDIA, nền tảng gồm hai mảnh ghép chính:
- NVIDIA OpenShell: phần mềm nguồn mở tạo ranh giới runtime, theo dõi hành động và áp chính sách trong lúc agent chạy. NVIDIA cho biết OpenShell chạy tối ưu trên CPU Vera nhưng có thể mở rộng sang nền tảng bên thứ ba, gồm Arm và Intel.
- NVIDIA Sentry: thiết kế tham chiếu cho watchdog ngoài băng, chạy trên BlueField-4 DPU. Nó giám sát hành vi độc lập, xác thực danh tính agent, áp chính sách zero-trust và có thể cách ly agent vượt ranh giới trong vài mili-giây.
NVIDIA nói OpenShell đã được cung cấp rộng rãi, còn nền tảng có sự tham gia của hơn 100 tổ chức trong hệ sinh thái. Danh sách công bố gồm Anthropic, Cisco, CrowdStrike, Microsoft, Salesforce, SAP, Red Hat, JPMorganChase và nhiều hãng hạ tầng, robot, tài chính.
Tuy vậy, thông báo cũng lưu ý nhiều sản phẩm và tính năng vẫn ở các giai đoạn khác nhau, có thể chỉ được cung cấp khi sẵn sàng. Vì vậy, “tham gia hệ sinh thái” không đồng nghĩa mọi tích hợp đã được triển khai sản xuất hay kiểm định độc lập.
Vì sao lớp bảo vệ phải nằm ngoài mô hình?
Thông thường, đội phát triển kiểm soát agent bằng system prompt, danh sách tool, quy tắc ứng dụng và bộ lọc trước khi thực thi. Các lớp này cần thiết nhưng cùng nằm trong đường chạy mà agent đang sử dụng. Nếu logic ứng dụng sai, quyền bị cấp quá rộng hoặc một chuỗi tool call vượt dự kiến, chính agent có thể đi qua điểm kiểm soát.
OpenShell bổ sung ranh giới ở runtime: hành động phải đi qua policy trước khi chạm dữ liệu, API hay dịch vụ. Sentry lùi thêm một tầng, chạy trong miền tin cậy tách biệt trên DPU. Theo mô tả của NVIDIA, miền này không hiển thị cho agent hoặc kẻ tấn công và có thể dừng agent ở ngoài hệ điều hành chính.
Cách phân tầng này tương tự việc doanh nghiệp không chỉ nhắc nhân viên “đừng mở dữ liệu nhạy cảm”, mà còn triển khai phân quyền, ghi log và cơ chế khóa độc lập. Bài Apple siết Full Disk Access vì AI Agent cho thấy ngay ở máy cá nhân, quyền hệ thống đã trở thành ranh giới quan trọng.
Ba câu hỏi doanh nghiệp phải trả lời trước khi dùng
- Chính sách nào thật sự có thể cưỡng chế? Liệt kê theo dữ liệu, công cụ, API, thư mục, thiết bị và hành động. Một chính sách “chỉ dùng khi cần” không đủ để runtime thi hành.
- Watchdog nhìn thấy gì? Kiểm tra log hành động, request/response, danh tính workload, thay đổi quyền và thời gian cách ly. Không có telemetry thì không thể điều tra sau sự cố.
- Ai có quyền mở khóa? Xác định người phê duyệt ngoại lệ, thời hạn quyền tạm thời và quy trình thu hồi. Không để agent tự xin rồi tự duyệt quyền cao hơn.
Checklist thử nghiệm an toàn cho AI Agent
| Phép thử | Kết quả đạt |
|---|---|
| Agent yêu cầu công cụ ngoài danh sách | Bị chặn, ghi log và không làm mất trạng thái hợp lệ. |
| Agent cố đọc dữ liệu ngoài tenant | Policy từ chối trước khi dữ liệu được trả về. |
| Agent thay đổi chuỗi lệnh để né kiểm soát | Watchdog phát hiện hành vi vượt ranh giới và cách ly. |
| Runtime chính bị chiếm quyền | Lớp ngoài băng vẫn giữ khả năng giám sát và dừng workload. |
| Người vận hành cấp quyền tạm thời | Có phê duyệt, thời hạn, audit trail và tự động thu hồi. |
Doanh nghiệp cũng nên đối chiếu các tình huống thực tế: AI Agent làm rò 53 ảnh người dùng cho thấy hậu quả dữ liệu, trong khi thỏa thuận an toàn AI tự nguyện tại Mỹ nhấn mạnh kiểm toán và giám sát cấp quản trị.
Nhận định của Học viện AI
Open Agent Safety Platform chưa chứng minh AI Agent đã “an toàn tuyệt đối”. Giá trị của công bố này là chuyển trọng tâm từ lời hứa của model sang cơ chế cưỡng chế có thể kiểm tra: ranh giới runtime, miền tin cậy tách biệt, telemetry và quyền dừng. Với doanh nghiệp Việt Nam, bài học không phải phải mua ngay phần cứng mới, mà là thiết kế agent sao cho không một lớp nào vừa làm việc, vừa tự quyết định mình có vi phạm hay không.
Muốn đưa AI Agent vào vận hành nhưng không đánh đổi kiểm soát?
Học viện AI hỗ trợ doanh nghiệp thiết kế quyền, bộ kiểm thử, cơ chế phê duyệt và giám sát trước khi mở rộng.
Nguồn tham khảo
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI