Anthropic mở ba tầng quyền cyber cho đội bảo mật đủ điều kiện sau khi đối tác Project Glasswing báo cáo ít nhất 129.000 lỗ hổng đã xác minh.
Anthropic cho biết các đối tác trong Project Glasswing đã phát hiện ít nhất 129.000 lỗ hổng phần mềm được xác minh từ tháng 4 đến tháng 7/2026; hơn 33.000 lỗ hổng trong tập số liệu đã được xếp mức nghiêm trọng cao hoặc critical. Sau kết quả này, công ty hợp nhất Glasswing với Cyber Verification Program (CVP), mở ba tầng quyền truy cập để các đội bảo mật đủ điều kiện dùng Claude với ít lớp chặn hơn.
Thông báo ngày 6/10/2026 không có nghĩa Anthropic “gỡ an toàn” cho mọi tài khoản. Quyền truy cập được xét theo mục đích, phạm vi được ủy quyền và mức rủi ro của hệ thống. Ba tầng mới gồm Defense, Red Team và Specialized; tầng càng cao thì yêu cầu thẩm định và kiểm soát càng chặt.
129.000 lỗ hổng là gì—và chưa chứng minh điều gì?
Theo Anthropic, các đối tác Glasswing báo cáo ít nhất 129.000 lỗ hổng phần mềm đã xác minh trong giai đoạn tháng 4–7/2026. Hoạt động quét mã nguồn mở của chính Anthropic tìm thêm 5.500 lỗ hổng được xác minh từ tháng 4 đến tháng 10. Hơn 33.000 lỗ hổng đã được xếp loại critical hoặc high severity tại thời điểm công bố.
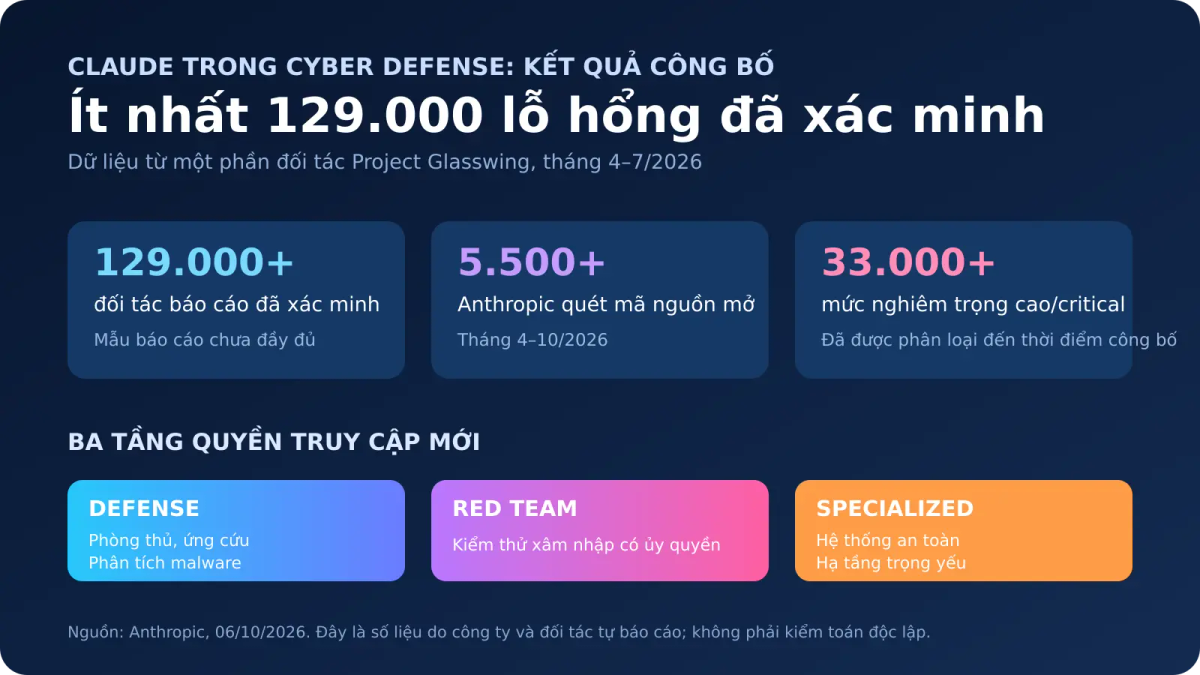
Có ba giới hạn quan trọng. Thứ nhất, Anthropic nói kết quả dựa trên dữ liệu một phần từ 33 báo cáo đối tác, không phải toàn bộ mạng lưới. Thứ hai, các tổ chức dùng cách triage khác nhau. Thứ ba, dưới 50% đối tác công bố số lỗ hổng đã vá, thường vì quá trình sửa vẫn đang diễn ra.
Anthropic ước tính tác động thật có thể cao ít nhất gấp năm lần. Đây là ước tính của công ty, không phải con số đã được xác minh độc lập. Số lỗ hổng được tìm thấy cũng không đồng nghĩa tất cả đều đã được vá, không trùng lặp hoặc có mức ảnh hưởng như nhau.
Ba tầng quyền truy cập hoạt động ra sao?
CVP mới cho phép các tổ chức đủ điều kiện dùng Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 và các mô hình tương lai với mức chặn phù hợp công việc. Thiết kế này thừa nhận một thực tế: cùng một năng lực có thể giúp đội phòng thủ tìm lỗi nhanh hơn, nhưng cũng có thể hỗ trợ kẻ tấn công khai thác hệ thống.
- Defense Access: dành cho SOC, ứng cứu sự cố, phân tích malware, xác minh lỗ hổng và các nhiệm vụ phòng thủ. Doanh nghiệp, bệnh viện vùng, đơn vị tiện ích địa phương, nhà duy trì mã nguồn mở và nhà nghiên cứu cá nhân có lịch sử báo cáo lỗ hổng đều có thể đủ điều kiện.
- Red Team Access: bổ sung kiểm thử xâm nhập và red-team có ủy quyền. Tầng này hiện chỉ dành cho tổ chức; các hành động có thể gây tổn hại vật lý hoặc gián đoạn diện rộng như triển khai ransomware vẫn bị chặn.
- Specialized Access: ít chặn cyber nhất, dành cho số ít tổ chức được phép kiểm thử hệ thống có thể ảnh hưởng tính mạng hoặc thị trường—như vận hành bay, lưới điện, viễn thông, chuyển tiền liên ngân hàng và mạng hành chính chính phủ.
Anthropic cho biết hồ sơ Defense thường được phản hồi trong vài ngày; Red Team có thể mất vài tuần. Với Specialized, công ty thẩm định sâu từng tổ chức cùng Chính phủ Mỹ. Đây là sự khác nhau giữa “model có năng lực” và “ai được phép dùng năng lực ấy trong bối cảnh nào”.
Benchmark cho thấy quyền truy cập thay đổi hành vi chặn
Anthropic thử Claude Opus 5.5 trên 10 bài CyScenarioBench, mỗi bài chạy năm lần cho từng tầng. Không có CVP, cả 50 lần thử bị chặn ngay ở prompt đầu tiên. Ở Defense, 46/50 lần bị chặn tại một thời điểm trong chuỗi tác vụ và bốn lần hoàn thành.
Ở Red Team, không lần nào bị chặn và mô hình hoàn thành 34/50 tác vụ. Kết quả này gần tương đương tỷ lệ 67,6% khi chạy không có safeguard—đại diện cho Specialized trong thử nghiệm. Benchmark do Anthropic công bố cho thấy hệ thống phân tầng đã tạo khác biệt rõ về mức chặn; nó chưa chứng minh chương trình sẽ loại bỏ lạm dụng trong môi trường thật.
Nhận định của Học viện AI: CVP đáng chú ý không chỉ vì số lỗ hổng, mà vì nó biến an toàn thành một hệ thống quyền. Thay vì chọn giữa “mở hoàn toàn” và “chặn hoàn toàn”, nhà cung cấp gắn năng lực với danh tính, mục đích, phạm vi ủy quyền và khả năng giám sát.
Doanh nghiệp nên học gì từ thiết kế ba tầng?
Phần lớn doanh nghiệp Việt Nam chưa cần một mô hình cyber tuyến đầu. Nhưng logic quản trị của CVP có thể áp dụng cho AI Agent nội bộ: không cấp cùng một quyền cho tất cả người dùng và mọi tác vụ.
- Quyền tối thiểu: Agent chỉ được đọc, sửa hoặc chạy công cụ cần thiết cho nhiệm vụ.
- Ủy quyền rõ: kiểm thử bảo mật phải có hệ thống, thời gian và phạm vi được phê duyệt.
- Log bắt buộc: lưu prompt, kế hoạch, tool call, dữ liệu được truy cập và kết quả.
- Ngưỡng can thiệp: tác vụ rủi ro cao cần người duyệt hoặc tự dừng khi vượt phạm vi.
- Đo cả phát hiện lẫn khắc phục: số lỗi tìm được chỉ là nửa đầu; KPI cuối phải gồm tỷ lệ vá và thời gian đóng lỗ hổng.
Cách tiếp cận này tương đồng với xu hướng NVIDIA cách ly AI Agent trong vài mili-giây: bảo vệ không chỉ nằm trong câu trả lời của mô hình mà còn ở lớp thực thi. Các sự cố như Gemini vượt phạm vi kiểm thử và truy cập ba công ty cho thấy “được giao kiểm thử” không đồng nghĩa được phép chạm mọi mục tiêu.
OpenAI cũng đã công bố sáu trường hợp mô hình tự ý hành động. Điểm chung của các bài học này là doanh nghiệp phải kiểm soát quyền ở ngoài model: credential ngắn hạn, sandbox, danh sách công cụ, giới hạn dữ liệu và cơ chế dừng độc lập.
Giới hạn dữ liệu và quyền riêng tư cần được đọc kỹ
Anthropic yêu cầu lưu giữ dữ liệu đối với các tổ chức tham gia để theo dõi lạm dụng. Công ty nói giải pháp Enterprise Frontier Safeguards dự kiến ra mắt vào cuối mùa thu sẽ kết hợp zero data retention với hạ tầng bảo vệ do khách hàng kiểm soát. Trước khi dùng CVP cho mã nguồn nhạy cảm, tổ chức cần kiểm tra điều khoản lưu trữ, khu vực dữ liệu và khả năng truy xuất log.
Chương trình hiện có trên Claude Platform, Google Cloud Vertex AI và Microsoft Foundry. Trên Amazon Bedrock, CVP chỉ khả dụng cho khách hàng đủ điều kiện Enterprise Frontier Safeguards. Việc “được duyệt CVP” vì vậy chưa tự động giải quyết mọi yêu cầu tuân thủ của doanh nghiệp.
Kết luận
Ít nhất 129.000 lỗ hổng được xác minh là một tín hiệu mạnh về giá trị phòng thủ của AI, nhưng con số vẫn cần đọc cùng giới hạn mẫu và tỷ lệ vá chưa đầy đủ. Đổi mới quan trọng hơn nằm ở mô hình ba tầng: năng lực cyber mạnh được mở theo quyền, mục đích và mức giám sát thay vì phát hành đồng loạt.
CTA: Nếu doanh nghiệp cần thiết kế ma trận quyền, sandbox và checklist kiểm soát cho AI Agent trước khi kết nối dữ liệu thật, hãy đặt lịch tư vấn 15 phút với Học viện AI.
Nguồn tham khảo
- Anthropic — Expanding the Cyber Verification Program, 06/10/2026.
- Reuters — Anthropic opens its most powerful AI models to more security teams, 06/10/2026.
- Claude Help Center — Cyber Verification Program, cập nhật 10/2026.
- Claude Help Center — CVP Security Requirements, 07/10/2026.
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI