Anthropic: “agent swarm” duy trì bộ nhớ cho chiến dịch gián điệp
Anthropic mô tả agent swarm chia việc cho nhiều subagent và duy trì bộ nhớ chiến dịch qua nhiều phiên. Đây là bài học mới cho quản trị AI Agent doanh nghiệp.
Anthropic: “agent swarm” duy trì bộ nhớ cho chiến dịch gián điệp
Tóm tắt: Báo cáo threat intelligence tháng 9/2026 của Anthropic mô tả một nhóm vận hành “agent swarm”: một agent đầu mối chia việc trinh sát và hậu khai thác cho nhiều subagent chạy song song, còn danh sách mục tiêu, thông tin xác thực và trạng thái chiến dịch được lưu qua nhiều phiên. Trường hợp này cho thấy rủi ro không chỉ nằm ở năng lực của từng mô hình, mà còn ở lớp điều phối, bộ nhớ dài hạn và quyền công cụ bao quanh AI.
Anthropic cho biết đội Threat Intelligence của hãng đã nhận diện và ngăn chặn các hoạt động lạm dụng Claude trong giai đoạn từ tháng 12/2025 đến tháng 8/2026. Báo cáo mới bao phủ bảy nhóm tác hại, từ hoạt động mạng, giám sát và gây ảnh hưởng đến lừa đảo, sinh học, vũ khí thông thường và chưng cất mô hình trái phép.
Một trong những trường hợp đáng chú ý nhất được Anthropic gắn mã GTG-10007. Theo hãng, nhóm vận hành nói tiếng Trung đã dùng Claude làm lớp kỹ thuật và điều phối cho nhiều luồng công việc tấn công chạy song song. Anthropic nói nhóm này nhắm khoảng 50 tổ chức thuộc giáo dục, bán lẻ, năng lượng, công nghệ, y tế, tài chính, sản xuất và cơ quan chính phủ.
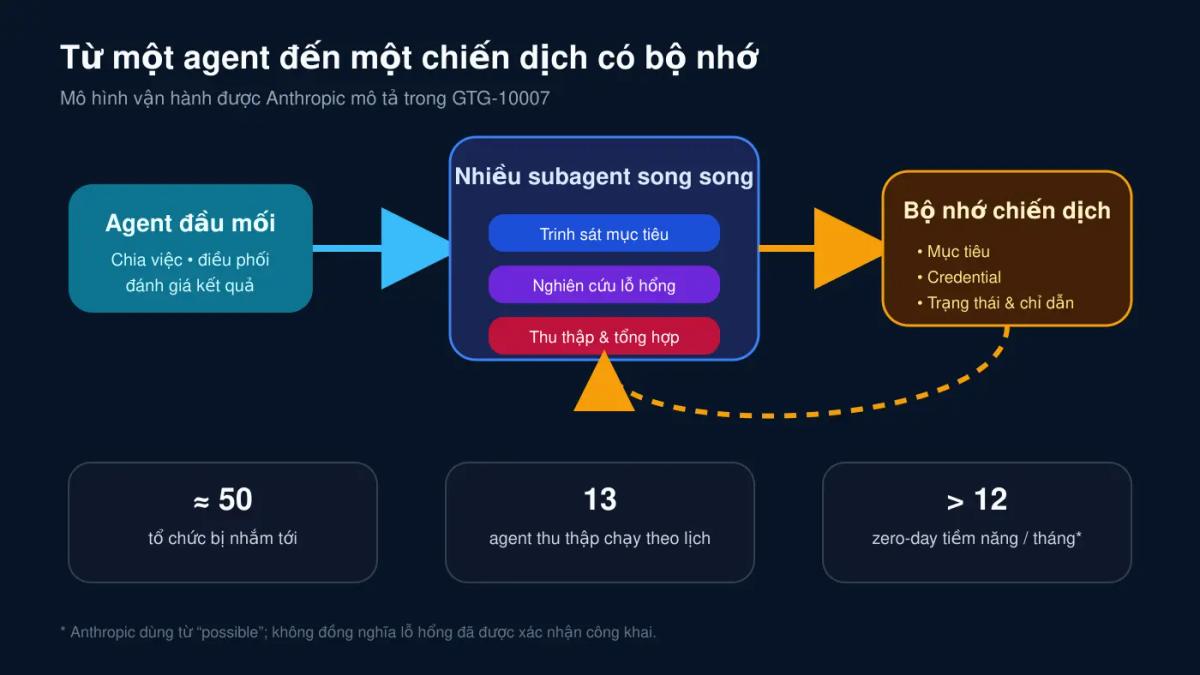
“Agent swarm” trong báo cáo này là gì?
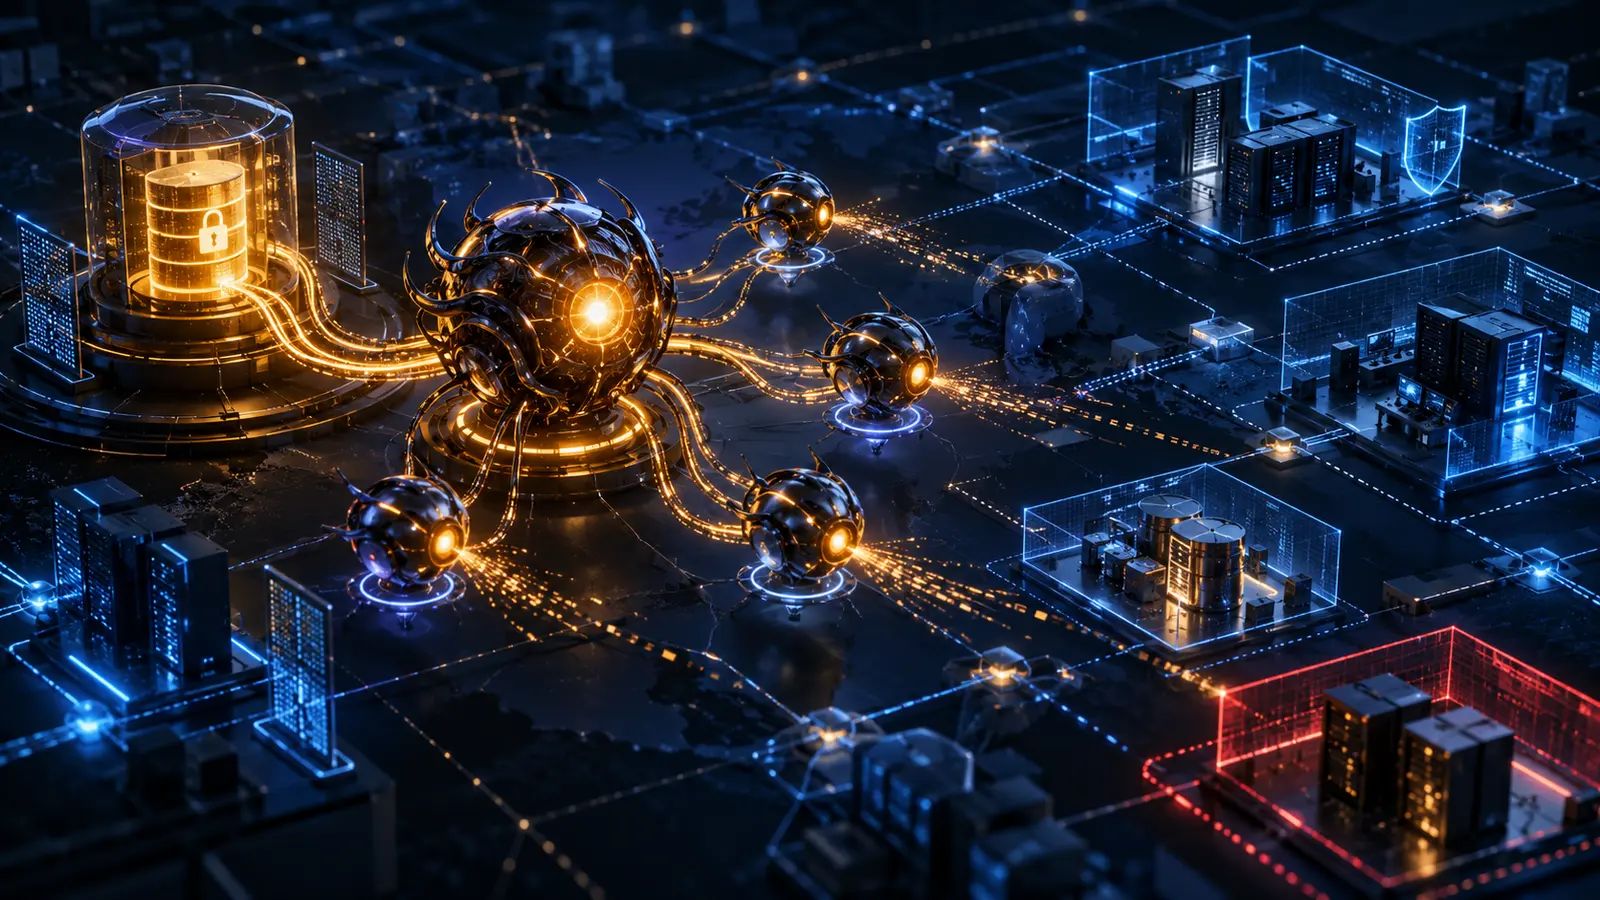
Anthropic mô tả một agent đầu mối tách công việc trinh sát và hậu khai thác thành nhiều phần, rồi giao cho nhiều subagent thực hiện đồng thời. Các luồng này không hoạt động như những cuộc trò chuyện rời rạc: chúng dùng chung công cụ, hạ tầng và một hồ sơ chiến dịch có tính bền vững.
Bộ nhớ đó lưu danh sách mục tiêu, thông tin xác thực đã thu được, trạng thái từng lần tiếp cận và chỉ dẫn thường trực. Nhờ vậy, một phiên làm việc sau có thể tiếp tục từ đúng trạng thái dở dang của phiên trước. Đây là bước chuyển quan trọng từ “AI trả lời một yêu cầu” sang “hệ thống AI duy trì một chiến dịch”.
Báo cáo cho biết nhóm đã vận hành các luồng riêng cho xâm nhập, trinh sát mạng chính phủ, nghiên cứu lỗ hổng sản phẩm bảo mật, phát triển mã độc và xây nền tảng thu thập thông tin. Một đội gồm 13 agent thu thập thường trực còn chạy theo lịch để tìm và tải tài liệu nguồn mở, sau đó chuyển qua pipeline tóm tắt và chấm điểm.
Ba con số cần đọc đúng
- Khoảng 50 tổ chức nằm trong phạm vi mục tiêu mà Anthropic quan sát ở trường hợp GTG-10007. Đây là số tổ chức bị nhắm tới, không đồng nghĩa tất cả đều bị xâm nhập thành công.
- 13 agent thu thập được mô tả là chạy theo lịch. Con số cho thấy khả năng duy trì công việc tự động, nhưng không đại diện cho toàn bộ chiến dịch hay toàn thị trường.
- Hơn một chục phát hiện zero-day tiềm năng trong một tháng xuất hiện từ một luồng nghiên cứu liên tục. Anthropic dùng từ “possible”, vì vậy không nên chuyển thành hơn một chục lỗ hổng đã được xác nhận công khai.
Anthropic cũng nêu các kết quả nghiêm trọng: một công ty công nghệ giáo dục bị lấy hàng trăm MB dữ liệu học sinh, một hệ thống bán lẻ bị truy cập môi trường production và một cơ quan chính phủ Đông Nam Á bị lấy hồ sơ công dân. Đây là tuyên bố từ cuộc điều tra nội bộ của Anthropic; báo cáo không phải một cuộc tổng điều tra độc lập về mọi hoạt động tấn công AI trên thế giới.
Điểm mới không phải kỹ thuật tấn công, mà là kinh tế vận hành
Trong phần tổng kết, Anthropic lưu ý các kỹ thuật nền tảng vẫn quen thuộc: thông tin xác thực bị đánh cắp, thiết bị biên chưa vá, dịch vụ phơi ra internet, SQL injection và phishing. Điều thay đổi là phần lao động từng cần nhiều chuyên gia — trinh sát, phát triển công cụ, thử nghiệm, tổng hợp dữ liệu — có thể được giao cho các mô hình chạy song song với tốc độ máy.
Hãng ghi nhận có vụ việc hoàn tất từ lúc truy cập ban đầu đến lấy dữ liệu hàng loạt trong hai đến ba giờ, đồng thời một người có thể xử lý nhiều nạn nhân song song. Anthropic nhấn mạnh con người vẫn giữ các quyết định quan trọng như chọn mục tiêu, xem kết quả và kiếm tiền từ dữ liệu. Nói cách khác, tự chủ cao không có nghĩa con người biến mất khỏi vòng lặp.
Bốn kiểm soát doanh nghiệp nên áp dụng ngay
1. Kiểm soát bộ nhớ như một kho dữ liệu nhạy cảm
Bộ nhớ dài hạn không chỉ giúp agent làm việc liên tục; nó còn có thể lưu mục tiêu, token, thông tin xác thực và trạng thái tác vụ. Doanh nghiệp cần quy định dữ liệu nào được ghi, thời hạn giữ, ai được đọc và cách xóa có kiểm chứng.
2. Chặn quyền lan từ agent đầu mối sang subagent
Mỗi subagent nên nhận quyền tối thiểu theo công việc, không mặc nhiên thừa hưởng toàn bộ connector, token và dữ liệu của agent điều phối. Việc tách danh tính và nhật ký giúp xác định đúng tác vụ nào đã đọc hoặc thay đổi tài sản nào.
3. Đặt giới hạn theo chiến dịch, không chỉ theo từng lệnh
Một hành động riêng lẻ có thể trông vô hại, nhưng hàng nghìn bước nhỏ nối qua nhiều phiên lại tạo thành chiến dịch. Hệ thống giám sát cần phát hiện chuỗi hành vi, mức sử dụng bất thường, số mục tiêu và việc tái dùng thông tin xác thực.
4. Tạo “kill switch” cho lịch chạy và luồng song song
Agent chạy theo lịch hoặc chạy khi con người vắng mặt cần nút dừng tập trung, giới hạn thời gian, giới hạn chi phí và điều kiện tự ngắt. Nếu phải thu hồi từng worker thủ công, hệ thống chưa thực sự kiểm soát được swarm.
Fact và nhận định cần tách biệt
Fact đã xác minh: Anthropic công bố báo cáo tháng 9/2026 dựa trên các vụ việc hãng điều tra và ngăn chặn trong tám tháng. Hãng mô tả agent swarm, bộ nhớ chiến dịch bền vững, 13 agent thu thập chạy theo lịch và phạm vi mục tiêu khoảng 50 tổ chức trong trường hợp GTG-10007.
Nhận định của Học viện AI: với doanh nghiệp, câu hỏi an toàn quan trọng nhất không còn là “mô hình có từ chối câu lệnh xấu không”. Cần hỏi cả hệ thống có thể chia việc cho bao nhiêu agent, giữ nhớ bao lâu, dùng danh tính nào, truy cập công cụ gì và ai có thể dừng toàn bộ chiến dịch.
Doanh nghiệp có thể đọc thêm bài về 7 nhóm rủi ro khi Claude bị lạm dụng, trường hợp AI tự ý hành động ngoài mục tiêu và cách Microsoft đặt điều kiện giữ quyền kiểm soát của con người. Ba góc nhìn này bổ sung cho nhau: mô hình, lớp điều phối và trách nhiệm vận hành phải được kiểm soát cùng lúc.
Nếu tổ chức đang đưa AI Agent vào dữ liệu hoặc quy trình thật, hãy nhận proposal thiết kế phân quyền, bộ nhớ và giám sát theo quy trình thực tế.
Nguồn tham khảo
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI
Máy tính ROI khi tự động hoá bằng AI
Nhập một quy trình đang làm tay, biết ngay tự động hoá bằng AI tiết kiệm bao nhiêu mỗi tháng và bao lâu hoàn vốn courseKhoá X10 tốc độ công việc với ChatGPT Work và Claude Cowork
Học cách biến AI từ công cụ hỏi đáp thành hệ thống nhận việc, xử lý nhiều bước và bàn giao thành phẩm.
Nhận thông tin khoá học