PHP2Shell: 7 việc bảo mật website doanh nghiệp cần làm ngay
Hai lỗi PHP nghiêm trọng có thể dẫn tới thực thi mã từ xa. Đây là checklist 7 việc để doanh nghiệp kiểm tra, vá và xác minh website an toàn.
Hai lỗ hổng PHP nghiêm trọng mang mã CVE-2026-109618 và CVE-2026-109619 đang buộc các đơn vị vận hành website phải cập nhật ngay. PHP xác nhận cả hai lỗi có thể dẫn tới thực thi mã từ xa mà không cần đăng nhập; chúng ảnh hưởng tới mọi cài đặt PHP phục vụ request web, gồm PHP-FPM, Apache với mod_php, php-cgi, FrankenPHP và LiteSpeed.
Với chủ doanh nghiệp, thông điệp quan trọng không phải là học cách khai thác lỗ hổng, mà là trả lời ba câu hỏi trong hôm nay: website có dùng PHP không, đang ở phiên bản nào và ai chịu trách nhiệm vá. PHP Foundation nói rõ không có biện pháp giảm thiểu hoàn chỉnh; cập nhật vẫn là lựa chọn an toàn duy nhất.
PHP2Shell có gì mới và vì sao cần chú ý?
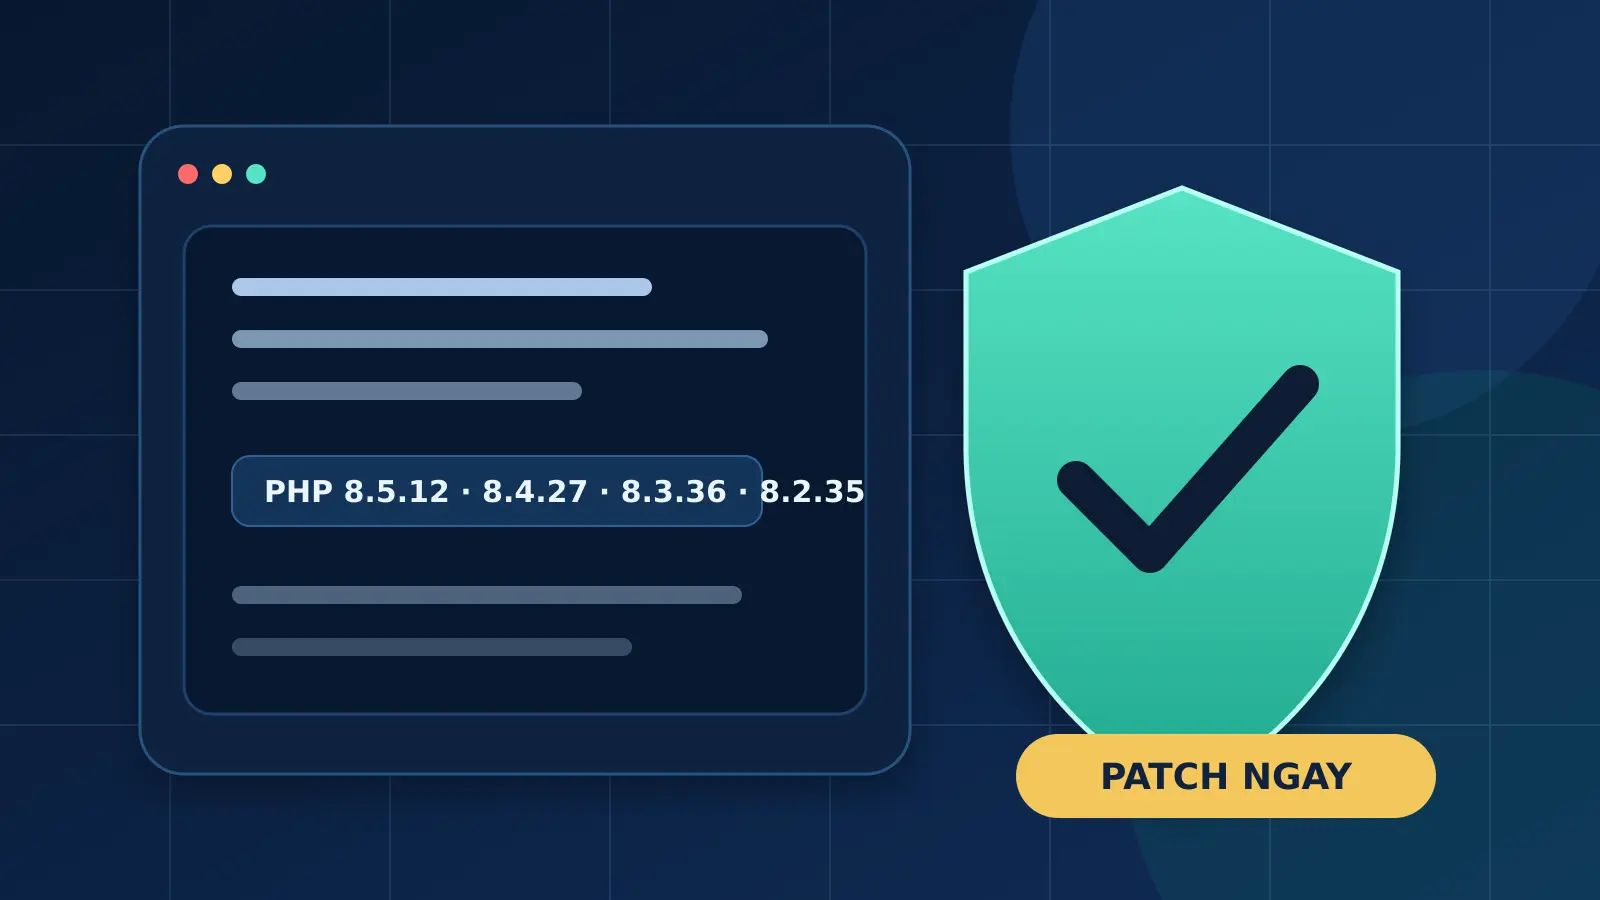
Ngày 21/10/2026, dự án PHP phát hành bốn bản vá: PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Bản tin chính thức xếp hai lỗ hổng ở mức CVSS 4.0 là 9,2/10 và cảnh báo chúng có thể cho phép một request chưa xác thực kích hoạt mã từ xa trước khi mã ứng dụng thông thường kịp chạy.
- CVE-2026-109618: lỗi xử lý khi hết bộ nhớ có thể làm dữ liệu request ở trạng thái khởi tạo dở dang nhưng vẫn bị coi là hợp lệ.
- CVE-2026-109619: một phần trạng thái nội bộ của request có thể tồn tại sau khi vùng nhớ nền đã được giải phóng và bị worker sau sử dụng lại.
Đến ngày 26/10/2026, Amazon Threat Intelligence cho biết đã quan sát các nỗ lực khai thác từ trước khi bản vá được công bố. Tuy vậy, PHP Foundation nói với The Verge rằng họ chưa biết trường hợp thực thi mã từ xa nào thành công. Vì vậy, cần phân biệt rõ nỗ lực khai thác với xâm nhập thành công — và vẫn ưu tiên vá ngay.
Ai bị ảnh hưởng tại Việt Nam?
Lỗ hổng không phụ thuộc quốc gia hay gói ChatGPT. Doanh nghiệp Việt Nam cần kiểm tra nếu website, cổng nội bộ hoặc API chạy PHP trực tiếp hoặc thông qua một hệ quản trị nội dung. WordPress, Drupal hay một website viết riêng có thể dùng PHP ở lớp máy chủ, nhưng tên nền tảng không đủ để kết luận máy chủ đang an toàn hay chưa.
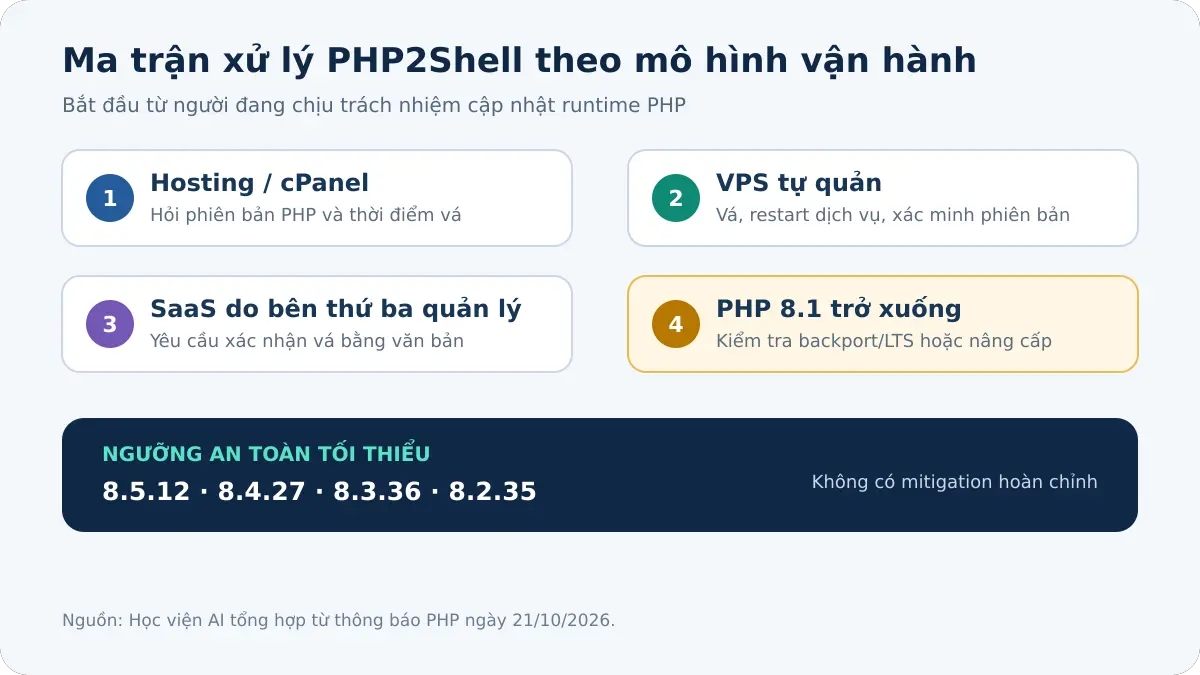
Mức độ hành động phụ thuộc cách vận hành:
- Website thuê hosting/cPanel: hỏi nhà cung cấp về phiên bản PHP thực tế của từng domain và thời điểm bản vá được áp dụng.
- Máy chủ/VPS do doanh nghiệp tự quản: đội IT hoặc đối tác vận hành phải kiểm kê, vá, khởi động lại worker và xác minh sau cập nhật.
- Website dạng SaaS được quản lý hoàn toàn: doanh nghiệp thường không tự cập nhật PHP, nhưng vẫn nên yêu cầu nhà cung cấp xác nhận bằng văn bản.
- PHP 8.1 trở xuống: dự án PHP không còn cung cấp bản cập nhật chính thức. Cần kiểm tra bản vá backport từ nhà phân phối/LTS hoặc lập kế hoạch nâng cấp lên nhánh còn được hỗ trợ.
Checklist 7 việc cần làm ngay
1. Xác định website có dùng PHP hay không
Không suy đoán từ giao diện. Hãy kiểm tra trong bảng quản trị hosting, cấu hình máy chủ, container image, lệnh quản trị của hệ điều hành hoặc hỏi đơn vị vận hành. Với nhiều website/domain, cần lập danh sách từng môi trường production, staging và dịch vụ cũ vẫn còn mở internet.
2. Ghi lại phiên bản đang chạy thật
Phiên bản khai báo trong dự án có thể khác phiên bản worker đang phục vụ request. Hãy yêu cầu bằng chứng sau cập nhật, chẳng hạn ảnh màn hình control panel, kết quả lệnh phiên bản từ máy chủ hoặc biên bản thay đổi. Không đưa trang phpinfo() công khai lên internet vì nó có thể làm lộ cấu hình nhạy cảm.
3. Cập nhật lên bản đã vá
| Nhánh đang dùng | Bản tối thiểu đã vá | Hành động |
|---|---|---|
| PHP 8.5 | 8.5.12 | Cập nhật ngay |
| PHP 8.4 | 8.4.27 | Cập nhật ngay |
| PHP 8.3 | 8.3.36 | Cập nhật ngay |
| PHP 8.2 | 8.2.35 | Cập nhật và lên kế hoạch rời 8.2 trước 31/12/2026 |
| PHP 8.1 trở xuống | Không còn bản vá chính thức từ dự án | Kiểm tra backport của vendor/LTS hoặc nâng cấp nhánh |
Nếu dùng gói PHP do Ubuntu, Debian, Red Hat hoặc nhà cung cấp hosting quản lý, số phiên bản hiển thị có thể không trùng tuyệt đối với bản upstream do bản vá được backport. Đừng chỉ so chuỗi số; cần đọc security advisory của đúng nhà phân phối.
4. Sao lưu và thử ở staging trước khi đổi production
Vá bảo mật khẩn cấp vẫn cần đường lui. Sao lưu file, cơ sở dữ liệu và cấu hình; thử các luồng đăng nhập, thanh toán, upload, form liên hệ, cron và tích hợp API ở staging. Sau đó lên lịch cửa sổ bảo trì ngắn, cập nhật production và xác minh lại.
5. Khởi động lại worker và kiểm tra đúng bản đang phục vụ
Chỉ cài package chưa chắc mọi tiến trình đang chạy đã nhận mã mới. Với PHP-FPM, Apache, container hoặc image cũ, cần restart/redeploy đúng cách rồi kiểm tra phiên bản từ chính môi trường đang nhận traffic. Các biện pháp cấu hình tạm thời trong advisory chỉ giảm một số đường tấn công, không thay thế bản vá.
6. Rà log và dấu hiệu bất thường
Kiểm tra request lạ, tiến trình mới, file bị sửa, tài khoản quản trị phát sinh, API key bị truy cập và lưu lượng outbound bất thường quanh thời điểm trước và sau công bố. Nếu có dấu hiệu nghi ngờ, cô lập hệ thống, bảo toàn log và dùng đội ứng cứu chuyên môn; đừng chỉ đổi mật khẩu rồi coi là xong.
7. Chốt người chịu trách nhiệm và bằng chứng hoàn tất
Một bản vá chỉ “xong” khi có owner, thời điểm, danh sách hệ thống đã xử lý, kết quả test và bằng chứng phiên bản sau cập nhật. Đây cũng là nguyên tắc nên áp dụng khi cho AI agent chạm vào hệ thống: lớp kiểm soát phải nằm ngoài model, như bài NVIDIA cách ly AI Agent vượt quyền đã phân tích.
Mẫu tin nhắn gửi ngay cho nhà cung cấp hosting
“Anh/chị vui lòng xác nhận domain [tên miền] có chạy PHP phục vụ request web không. Nếu có, hiện đang dùng phiên bản/nhánh nào và đã áp dụng bản vá cho CVE-2026-109618, CVE-2026-109619 chưa? Vui lòng gửi thời điểm cập nhật, bằng chứng phiên bản sau cập nhật và xác nhận đã restart/redeploy worker. Nếu chưa thể vá ngay, đề nghị nêu biện pháp cô lập tạm thời, thời hạn hoàn tất và người phụ trách.”
Mẫu này cố ý yêu cầu bằng chứng thay vì câu trả lời “đã xử lý”. Doanh nghiệp nên lưu phản hồi cùng nhật ký thay đổi, đặc biệt với website có form khách hàng, thanh toán, hợp đồng hoặc dữ liệu cá nhân.
AI đã thay đổi bài toán bảo mật như thế nào?
OpenAI cho biết Calif dùng GPT‑5.6 Sol trong chương trình Patch the Planet để phát hiện một lỗi nghiêm trọng; Wiz độc lập phát hiện và báo cáo cả hai lỗ hổng. Trường hợp này cho thấy AI có thể hỗ trợ người phòng thủ tìm lỗi và phối hợp vá nhanh hơn, nhưng không thay thế xác minh của chuyên gia và maintainer.
Tuy nhiên, cần tránh kết luận rằng mọi lỗi do AI tìm ra đều sẽ bị khai thác. Báo cáo VulnCheck cho nửa đầu năm 2026 ghi nhận 1.061 lỗ hổng được quy cho phát hiện có hỗ trợ AI, nhưng chỉ 14 lỗ hổng, tương đương 1,3%, có bằng chứng bị khai thác ngoài thực tế. VulnCheck nhấn mạnh AI làm tăng khối lượng lỗ hổng được tìm thấy, chứ dữ liệu chưa cho thấy chúng mặc nhiên dễ bị khai thác hơn lỗi tìm theo cách truyền thống.
Điều thay đổi chắc chắn là thời gian phản ứng của doanh nghiệp phải ngắn hơn. Quyền truy cập rộng, API cũ và hệ thống không rõ owner sẽ trở thành điểm yếu khi chu kỳ tìm lỗi tăng tốc. Có thể dùng checklist rà quyền nhạy cảm khi dùng AI Agent và mô hình gateway quản trị quyền, allowlist và audit làm tài liệu nền cho vòng rà soát rộng hơn.
Nhận định của Học viện AI
PHP2Shell là lời nhắc rằng “dùng AI để code nhanh hơn” phải đi cùng khả năng kiểm kê, vá và xác minh nhanh hơn. Với SME, ưu tiên không phải mua thêm một công cụ bảo mật phức tạp ngay lập tức. Ưu tiên là biết chính xác hệ thống nào đang mở internet, ai sở hữu nó, phiên bản nào đang chạy và bằng chứng nào xác nhận bản vá đã thật sự có hiệu lực.
Muốn thiết kế quy trình AI Workforce có phân quyền, audit và cổng phê duyệt phù hợp? Nhận proposal triển khai AI từ Học viện AI.
Nguồn tham khảo
- PHP — Security advisory và các bản phát hành ngày 21/10/2026.
- OpenAI — Patch the Planet: global response coordination, 21/10/2026.
- VulnCheck — State of Exploitation 1H-2026, 28/7/2026.
- AP — Rush is on to patch a PHP vulnerability, 22/10/2026.
- Reuters — AI-discovered bugs may soon trigger fresh disruptions, 23/10/2026.
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI
Đặt lịch tư vấn 1-1 với chuyên gia
Phân tích nhu cầu AI cho doanh nghiệp bạn trong 30 phút — miễn phí.
Đặt lịch ngay programChương trình đào tạo AI cho doanh nghiệp
Thiết kế riêng theo phòng ban, đo lường theo KPI.
Xem chương trình lead_formTải hồ sơ năng lực Học viện AI
Profile đầy đủ chương trình đào tạo, đội ngũ, case study cho lãnh đạo.
Tải miễn phí