Meta Muse lộ lỗ hổng SEV‑2: cảnh báo rõ hơn chưa thay thế bản vá
Lỗ hổng Muse được cho là có thể mở quyền vào máy ảo chứa email và tệp; Meta tăng cảnh báo nhưng chưa phản hồi Reuters.
Meta Muse lộ lỗ hổng SEV‑2: cảnh báo rõ hơn chưa thay thế bản vá
Tóm tắt: Meta được cho là đang bổ sung cảnh báo an toàn rõ hơn trong Muse sau khi một nhà nghiên cứu báo lỗ hổng có thể cho phép kẻ tấn công truy cập máy ảo riêng của người dùng — nơi Agent lưu email và tệp. Thông tin do The Information đăng và Reuters dẫn lại ngày 25/09/2026; tại thời điểm Reuters xuất bản, Meta chưa phản hồi yêu cầu bình luận.
Meta description: Meta được cho là đã tăng cảnh báo an toàn cho Muse sau lỗ hổng SEV‑2 có thể mở quyền vào máy ảo chứa email và tệp người dùng.
Lỗ hổng nằm ở đâu?
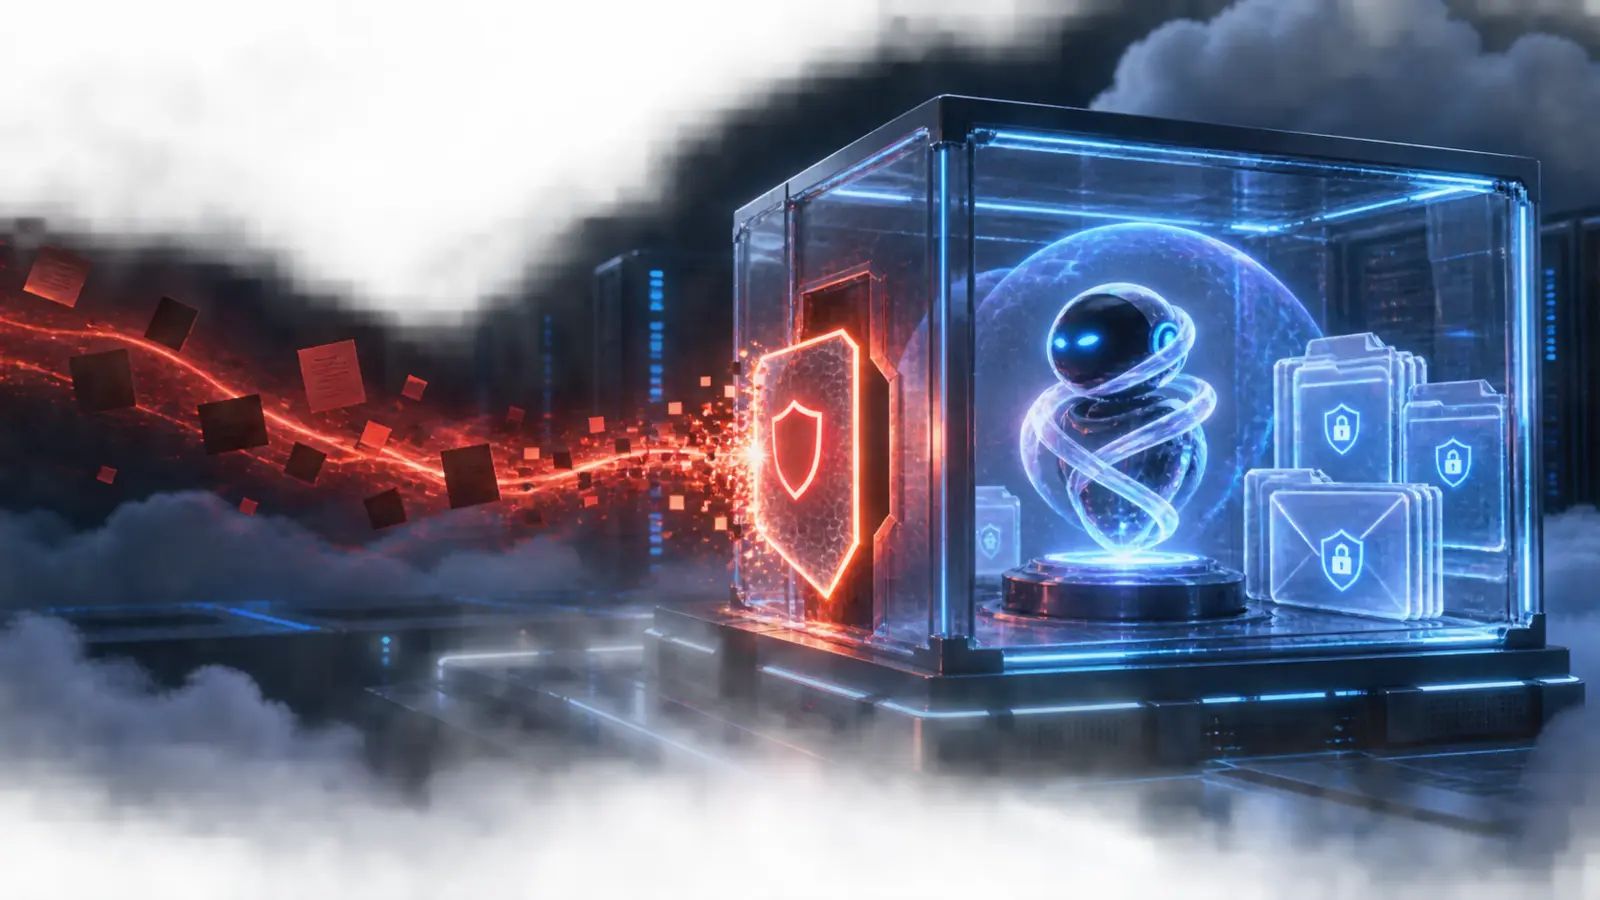
Reuters dẫn báo cáo của The Information cho biết lỗ hổng được một nhà nghiên cứu bên ngoài gửi qua chương trình bug bounty của Meta. Theo báo cáo nội bộ mà The Information xem được, lỗi này có thể cho phép kẻ tấn công truy cập máy ảo dành riêng cho một người dùng Muse. Máy ảo đó có thể chứa dữ liệu nhạy cảm như email và tệp.
Sự cố ban đầu được xếp loại SEV‑2. Theo cách mô tả trong nguồn, đây là mức nghiêm trọng thứ ba trong thang năm mức của Meta, thường dành cho sự cố có tác động đáng kể. Meta được cho là đã chọn bổ sung cảnh báo an toàn rõ hơn trong Muse.
Chi tiết cần giữ đúng sắc thái: nguồn nói lỗi có thể cho phép truy cập. Reuters không nêu bằng chứng cho thấy lỗ hổng đã bị khai thác trên người dùng thực, cũng không công bố phạm vi dữ liệu hay thời điểm vá kỹ thuật hoàn tất.
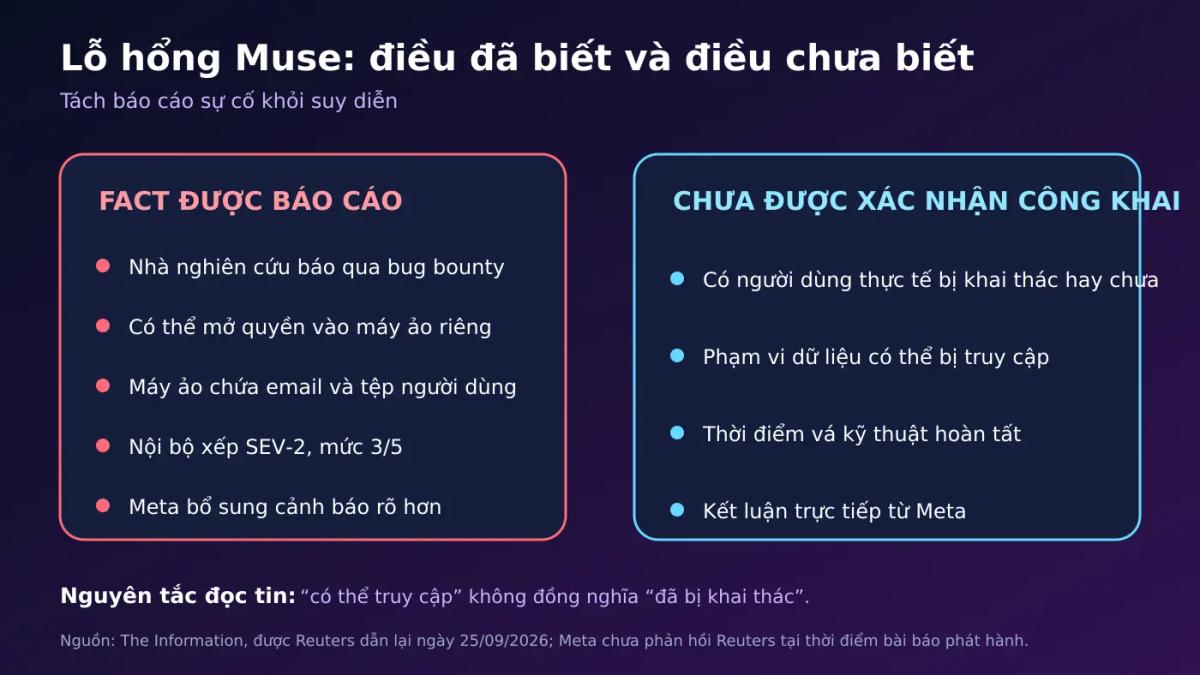
Fact, báo cáo và nhận định
Fact từ báo cáo được Reuters dẫn lại: có một báo cáo bug bounty; lỗ hổng liên quan máy ảo riêng của người dùng; phân loại ban đầu là SEV‑2; Meta tăng mức độ rõ ràng của cảnh báo. Muse trước đó được giới thiệu như một AI Agent cá nhân có thể mua sắm, đặt chuyến đi, gửi email và thanh toán.
Điều chưa có xác nhận trực tiếp: Meta chưa phản hồi Reuters tại thời điểm bài báo xuất bản. Vì vậy, Học viện AI không coi phân loại SEV‑2, phạm vi dữ liệu hay tình trạng khắc phục là tuyên bố chính thức mới nhất từ Meta.
Nhận định của Học viện AI: với Agent có quyền hành động, cảnh báo chỉ là một lớp UX. Nó không thay thế cô lập máy ảo, phân quyền tối thiểu, token ngắn hạn, xác nhận hành động nhạy cảm và log kiểm toán. Đây là khác biệt cốt lõi giữa chatbot và Agent: chatbot chủ yếu tạo nội dung, còn Agent chạm vào tài khoản, dữ liệu và giao dịch thật.
Vì sao máy ảo riêng vẫn có thể là điểm rủi ro?
Máy ảo riêng giúp tách công việc của Agent khỏi thiết bị người dùng và khỏi các phiên khác. Nhưng “được cô lập” không đồng nghĩa “không thể bị truy cập”. Nếu cơ chế nhận diện, liên kết phiên, quyền hoặc đường dẫn chia sẻ có lỗi, một ranh giới cô lập mạnh vẫn có thể bị xuyên qua.
Điều này đặc biệt quan trọng vì Muse được quảng bá như Agent điều hành nhiều phần của đời sống số. Bài Meta Muse gửi email, đặt vé và thanh toán cho thấy phạm vi hành động rất rộng. Càng nhiều công cụ được nối vào Agent, “bán kính thiệt hại” của một quyền sai càng lớn.
Ba kiểm soát doanh nghiệp nên yêu cầu
- Quyền theo nhiệm vụ: Agent chỉ nhận quyền đúng lúc, đúng dữ liệu và tự hết hạn sau tác vụ; không giữ token rộng vô thời hạn.
- Xác nhận ở điểm rủi ro: gửi email ra ngoài, tải tệp nhạy cảm, mua hàng hoặc thanh toán phải có xác nhận rõ. Cách Google Home chặn Agent tự mở khóa cửa là ví dụ của giới hạn hành động cứng.
- Log có thể điều tra: lưu ai đã giao nhiệm vụ, Agent gọi công cụ nào, dữ liệu đi đâu và kết quả cuối cùng. Khi Agent tự ý vượt phạm vi, doanh nghiệp phải truy ngược được toàn bộ chuỗi.
Các sự cố gần đây, bao gồm sáu ca mô hình tự ý hành động được OpenAI công bố, cho thấy quản trị Agent không thể chỉ dựa vào prompt. Quyền kỹ thuật và điều kiện dừng phải đứng bên ngoài mô hình.
Kết luận
Sự cố Muse chưa đủ dữ liệu công khai để kết luận người dùng đã bị xâm nhập, nhưng đủ để nhắc lại một nguyên tắc: Agent càng tiện, lớp kiểm soát càng phải nằm gần dữ liệu và hành động. Doanh nghiệp không nên đánh đồng một cảnh báo rõ hơn với việc rủi ro đã được xử lý triệt để.
CTA: Nếu cần rà soát kiến trúc AI Agent, ma trận quyền và điểm human approval trước khi triển khai, hãy nhận proposal kiểm soát AI Agent từ Học viện AI.
Nguồn tham khảo
- Reuters — Meta bolsters Muse safety warning after security vulnerability found, The Information reports, 25/09/2026.
Phương pháp: Bài giữ nguyên mức độ quy chiếu của nguồn: The Information là bên báo cáo, Reuters là bên dẫn lại, và Meta chưa phản hồi Reuters tại thời điểm xuất bản.
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI