Grok Bot là gì? Vì sao nhiều bot dùng chung máy cloud?
Hiểu Grok Bot, bốn lớp Bot/màn hình/tài khoản/máy cloud và dữ liệu dùng chung. Có ví dụ marketing, bảng kiểm quyền và mẫu giao việc an toàn.
Grok Bot là gì? Vì sao nhiều bot dùng chung máy cloud?
Bạn tạo ba Grok Bot: một bot nghiên cứu, một bot viết nội dung, một bot tổng hợp số liệu. Nhìn trên màn hình, cả ba có vẻ giống ba đồng nghiệp làm việc ở ba bàn khác nhau. Nhưng liệu chúng có ba máy tính và ba vùng dữ liệu riêng? Theo tài liệu xAI hiện hành, câu trả lời là không: các Bot thuộc cùng một tài khoản dùng chung một máy tính đám mây (cloud computer). Đây là điểm người làm việc với AI cần biết trước khi kết nối Gmail, đưa tệp khách hàng vào máy hoặc đăng nhập dịch vụ.
Bài viết giải thích bốn lớp dễ nhầm — Bot, màn hình, tài khoản và máy tính cloud — rồi dùng một ví dụ phòng marketing để chỉ rõ lợi ích của việc chia sẻ, rủi ro của phiên đăng nhập dùng chung và cách đặt quyền hành động. Nội dung dựa trên tài liệu sản phẩm của xAI được đối chiếu ngày 30/10/2026, không phải bài đánh giá sau khi Học viện AI đã tự đăng nhập thử mọi tính năng.
Grok Bot là gì, khác ứng dụng Grok trò chuyện ra sao?
Grok Bot là sản phẩm trợ lý có thể sử dụng công cụ để thực hiện công việc: đọc các tệp được phép, thao tác trình duyệt, dùng dòng lệnh và tiếp tục công việc qua nhiều lượt. FAQ của hãng phân biệt Grok Bot với ứng dụng Grok để trò chuyện thông thường. Tên gọi nghe gần nhau nhưng không nên lấy giao diện, gói dịch vụ hoặc mức giới hạn sử dụng của ứng dụng này để suy ra quyền của ứng dụng kia. Người mới thường mắc lỗi ngay từ bước này: đọc một bài giới thiệu về Grok rồi tưởng mình đã có quyền dùng toàn bộ môi trường Grok Bot.
Hãy đặt một việc thật: bạn làm marketing cho doanh nghiệp nhỏ và cần tổng hợp phản hồi khách hàng từ những nguồn được kết nối. Chatbot thông thường có thể giúp bạn viết mẫu bảng hoặc phân nhóm những đoạn văn được dán vào. Một Bot có công cụ, nếu đã được cấp quyền hợp lệ, có thể mở nguồn, đọc tệp, lập bảng nháp và để lại kết quả cho người kiểm tra. Khác biệt nằm ở hành động và quyền truy cập, không nằm ở việc nó có thể nói chuyện tự nhiên đến mức nào.
Không phải mọi lời hứa quảng cáo về tính tự chủ đều được mặc định bảo đảm. Người giao việc vẫn cần đặt kết quả cần bàn giao, phạm vi dữ liệu và giới hạn hành động. Ví dụ, “lập danh sách 20 câu hỏi khách gửi tuần này, kèm nguồn” là một việc có thể đối chiếu. “Tự vận hành toàn bộ marketing” là một khẩu hiệu không đủ điều kiện nghiệm thu.
Nếu cần khái niệm nền trước khi đi vào Grok Bot, hãy đọc AI Agent là gì? Giải thích bằng một công việc cụ thể. Bài này chỉ tập trung vào cách nhiều Bot chia sẻ môi trường máy tính theo tài khoản và hệ quả đối với dữ liệu.
Bốn lớp Bot, Screen, Account và Computer: khác nhau thế nào?
Để không lẫn, hãy nghĩ tới một văn phòng có ba nhân sự cùng làm việc. Mỗi nhân sự có nhiệm vụ khác nhau, mỗi người có cửa sổ làm việc, nhưng tất cả đang dùng kho tài liệu chung và cùng quyền của một tài khoản quản lý. Bốn lớp dưới đây tương ứng với cách hiểu về Grok Bot theo tài liệu hãng; đây là mô hình giải thích, không phải sơ đồ phần cứng của nhà cung cấp.
| Lớp | Hiểu đơn giản | Điều dễ nhầm | Việc người quản lý cần kiểm |
|---|---|---|---|
| Bot | Vai trò hoặc trợ lý nhận một dòng công việc. | Tưởng mỗi Bot được cấp một máy chủ tách biệt. | Nhiệm vụ, giới hạn và dữ liệu Bot được phép dùng. |
| Screen | Bề mặt màn hình làm việc riêng cho từng Bot. | Tưởng màn hình riêng là vùng bảo mật độc lập. | Tác vụ đang chạy, thao tác trình duyệt và trạng thái công việc. |
| Account | Tài khoản người dùng mà các Bot thuộc về. | Quên rằng quyền dùng công cụ có thể chia sẻ trong cùng tài khoản. | Ai được đăng nhập và ai được phép tạo hoặc chạy Bot. |
| Computer | Máy tính cloud được duy trì cho tài khoản, có trình duyệt, tệp và dòng lệnh. | Quy đổi máy này thành một VPS vật lý riêng cho mỗi Bot. | Tệp, phiên đăng nhập, dữ liệu, vòng đời và chính sách phê duyệt. |
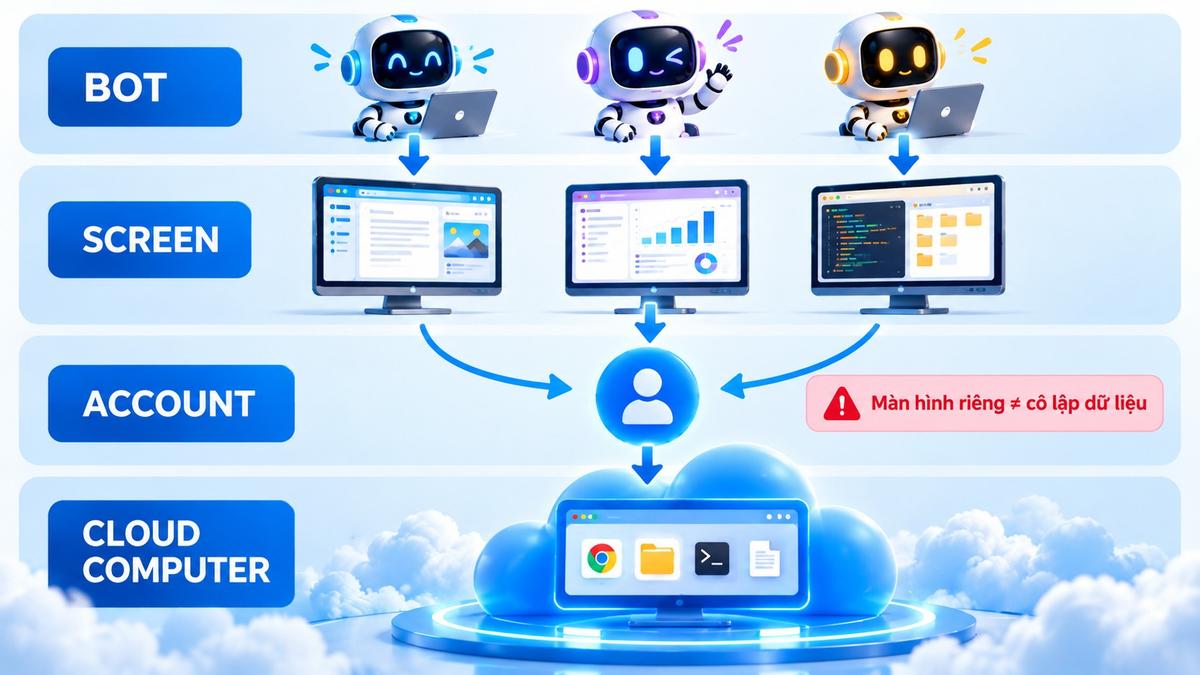
Văn bản kỹ thuật của hãng nói một tài khoản dùng một máy tính cloud duy trì trạng thái và mọi Bot thuộc tài khoản đó dùng cùng máy. “Máy tính” ở đây là môi trường làm việc mà sản phẩm cung cấp, không phải một bản cam kết cấu hình phần cứng, số CPU, RAM hoặc lượng đĩa cứng. Không có căn cứ từ tài liệu này để tuyên bố mỗi Bot cần một máy chủ ảo thuê riêng (VPS) với 4 GB RAM hay thuê riêng một máy vật lý.
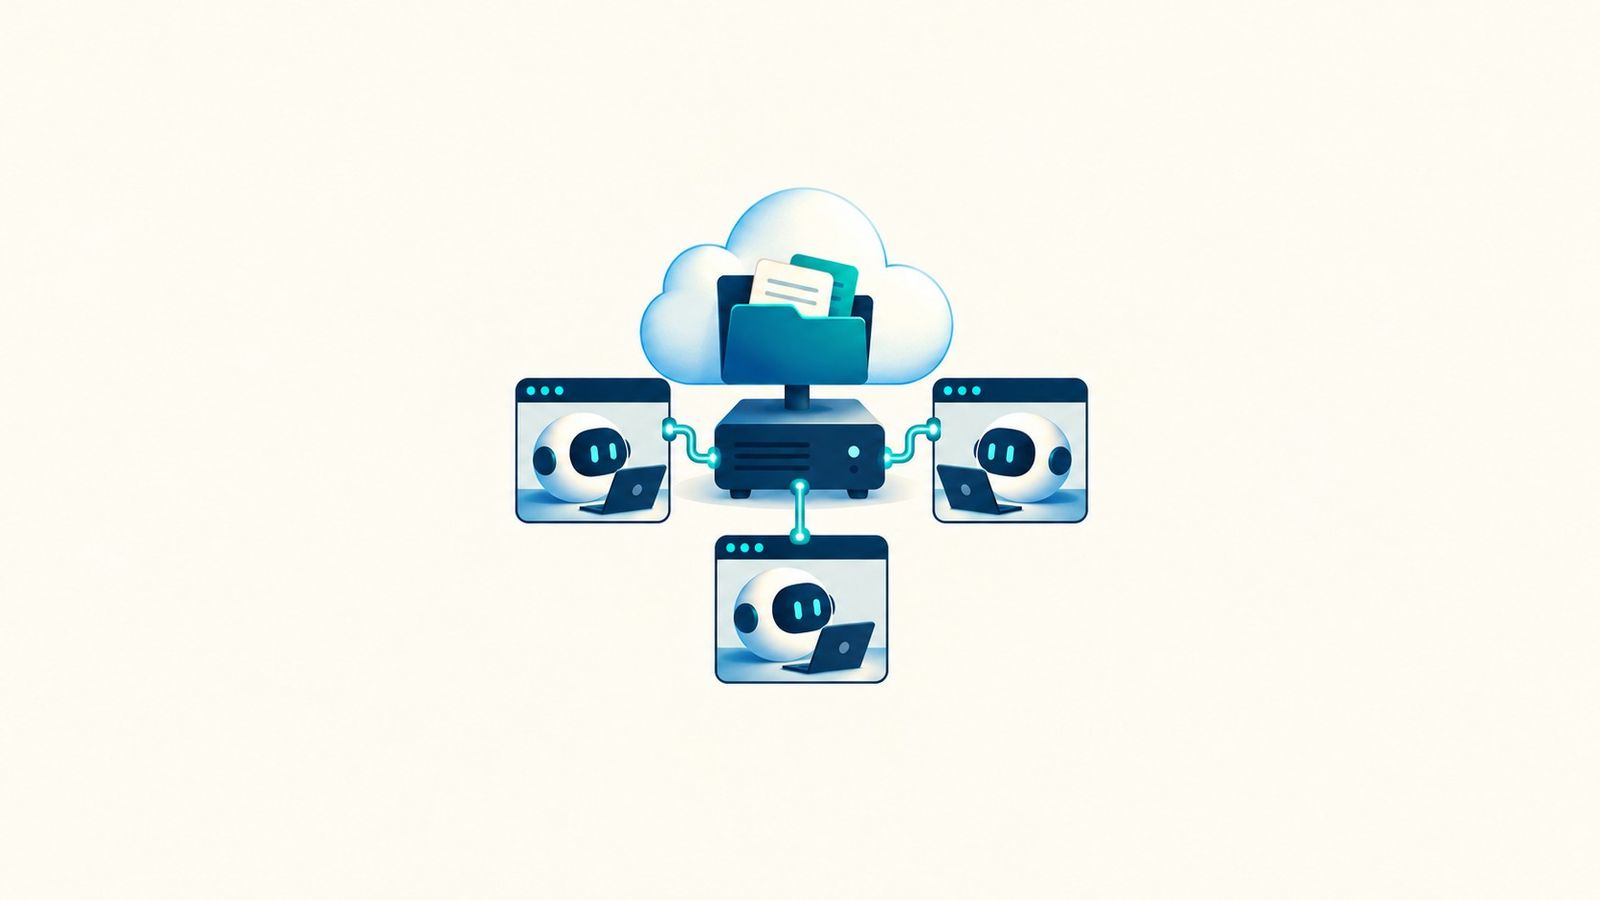
Điểm rất đáng nhớ là màn hình riêng không phải ranh giới bảo mật riêng. Hãng mô tả một Bot có thể dùng màn hình của nó trong khi Bot khác thao tác trên màn hình khác, nhưng việc dùng tệp và phiên đăng nhập được tổ chức theo máy tính chung của tài khoản. Câu “ba bot làm ba việc” đúng ở góc nhiệm vụ; câu “ba bot có ba két sắt tách biệt” thì sai nếu chỉ dựa vào màn hình.
Ba Grok Bot cùng dùng được những gì — và tại sao vừa tiện vừa có rủi ro?
Tài liệu chính thức liệt kê các phần được chia sẻ giữa những Bot của cùng tài khoản: cookie (dữ liệu trình duyệt lưu để ghi nhớ phiên sử dụng) và phiên đăng nhập, tệp trong hệ thống, cùng thông tin xác thực dùng ở dòng lệnh. Một Bot cũng có thể tiếp tục từ kết quả mà Bot khác đã lưu. Đó là cơ sở để nhóm trợ lý phối hợp mà người dùng không phải tải lại cùng một tệp hoặc đăng nhập lại ở mọi bước.
Ví dụ: Bot nghiên cứu tổng hợp 12 nguồn công khai về khách hàng tiềm năng và lưu một tệp thông tin có đường dẫn. Bot soạn bài đọc tệp đó để viết bản nháp; Bot phân tích nhận tệp kết quả để đối chiếu số liệu với nguồn. Nếu cùng được người dùng cho phép trong một môi trường, quy trình tiết kiệm thao tác chuyền file bằng tay. Tuy nhiên, vì môi trường chia sẻ, đưa mật khẩu hoặc danh sách khách hàng nhạy cảm vào tệp dùng chung có nghĩa các Bot trong tài khoản có thể tiếp cận chúng theo cấu trúc hệ thống.
Chẳng hạn, bạn đăng nhập một tài khoản quảng cáo bằng trình duyệt cloud để Bot A xem thống kê. Sau đó bạn tạo Bot B chỉ để viết nội dung. Việc Bot B có màn hình riêng không đủ để kết luận Bot B hoàn toàn không thể thấy phiên đăng nhập hoặc tệp đã lưu. Điều kiện an toàn phải nằm ở phạm vi tài khoản, kết nối, dữ liệu và quyền thao tác; không thể chỉ đặt tên Bot là “chỉ đọc” rồi mặc định mọi đường truy cập bị ngăn.
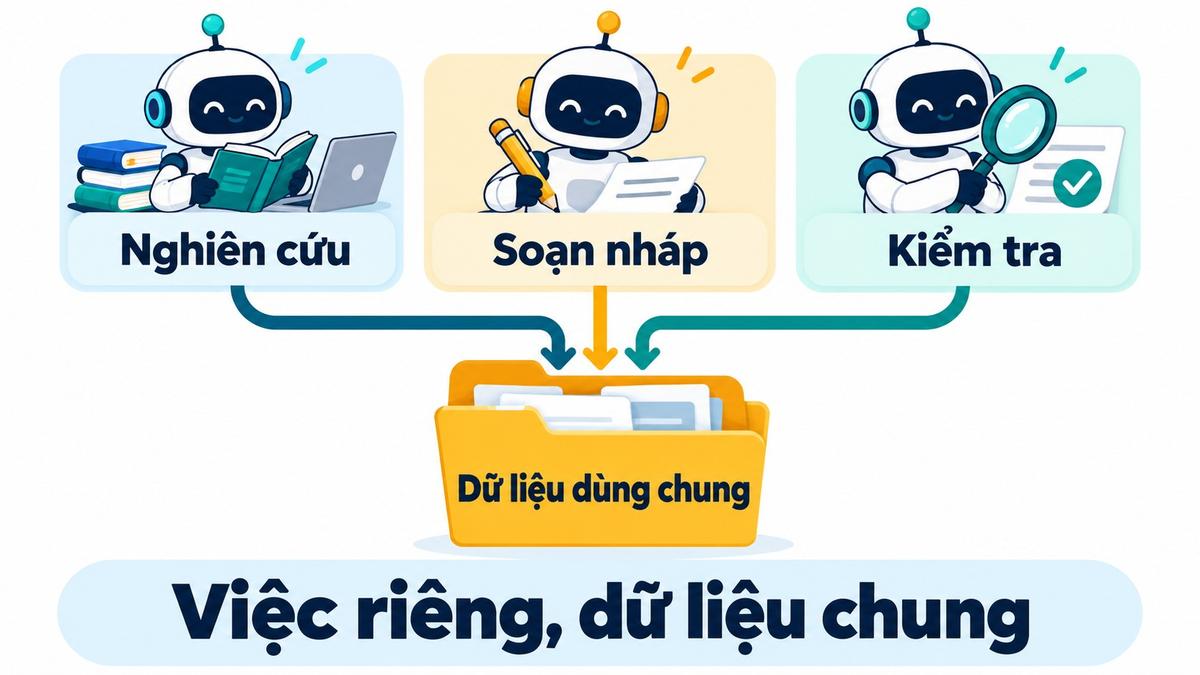
Cách vận hành thực tế nên bắt đầu từ nguyên tắc ít quyền nhất. Dùng tài khoản thử hoặc dữ liệu giả lập khi chưa đánh giá kết nối; chỉ mở nguồn thật cho những việc cần thiết; tách các môi trường quan trọng theo chính sách của doanh nghiệp khi có cách thức hỗ trợ. Đừng đặt tài liệu nhân sự, tài chính hoặc dữ liệu khách hàng mật trong môi trường mà nhiều Bot cùng có thể sử dụng chỉ vì thấy mỗi Bot có một khung chat riêng.
Để phân biệt với mô hình quản lý “mỗi AI một máy tính”, hãy xem thêm bài về Secure VM cho AI Agent. Đó là bối cảnh kỹ thuật khác; không được dùng thiết kế của sản phẩm khác để suy ra xAI đã triển khai cùng một kiến trúc.
Nếu chỉ nhớ ba điều đến đây: Bot là vai trò nhận việc; màn hình là nơi thao tác; tệp và phiên đăng nhập được chia sẻ trong cùng tài khoản. Tài liệu hãng đồng thời mô tả cách ly giữa những người dùng khác nhau, nên đừng hiểu “dùng chung” là mọi khách hàng đều chung dữ liệu.
Đóng laptop rồi Grok Bot còn chạy không?
Có thể. Theo FAQ và hướng dẫn sản phẩm, công việc của Grok Bot chạy trên cloud computer, nên đóng ứng dụng hoặc máy tính cá nhân không tự dừng tác vụ nền hay công việc định kỳ (routine) đã được hỗ trợ. Hình dung bạn gửi một yêu cầu tổng hợp công khai vào cuối ngày, đóng laptop và ngày hôm sau quay lại xem kết quả. Đó là ý nghĩa của việc công việc không phụ thuộc chiếc máy cá nhân đang mở, chứ không phải bằng chứng mọi Bot luôn tiêu thụ CPU tối đa suốt 24 giờ.
Người mới cần tách ba khái niệm: nơi thực thi, khả năng duy trì trạng thái, và thời điểm tác vụ được kích hoạt. Một môi trường cloud duy trì lâu dài có thể giữ file và đăng nhập, nhưng một công việc chỉ chạy khi có yêu cầu, lịch hoặc sự kiện kích hoạt (trigger) phù hợp. Một tác vụ cần người duyệt sẽ dừng ở bước đợi phê duyệt. Nếu dữ liệu nguồn không sẵn sàng hoặc quyền truy cập bị thu hồi, công việc vẫn có thể lỗi dù máy cloud tiếp tục tồn tại.
Ví dụ: bạn yêu cầu Bot lập bản tóm tắt phản hồi khách hàng lúc 7 giờ sáng. Muốn việc tự chạy, phải cấu hình đúng loại lịch hoặc routine mà sản phẩm hỗ trợ, và cho phép truy cập nguồn đã được kiểm tra. Nếu yêu cầu cuối là gửi email cho khách, chính sách phê duyệt vẫn áp dụng. Không nên dùng câu “Bot hoạt động 24/7” để cam kết mọi hành động sẽ được thực hiện không cần người quyết định.
Hãy phân biệt với quyền chạy lệnh trên máy tính cá nhân. FAQ nêu Grok Bot chạy trên máy cloud và chỉ chạy lệnh trên desktop của bạn khi bạn chủ động cho phép qua cấu hình tương ứng. Quyền cho chạy trên máy cá nhân là một quyết định bảo mật riêng, không phải điều mặc định của mọi Bot.
Bảng kiểm quyền trước khi cho Grok Bot đụng dữ liệu thật
Hãy hình dung một Bot đã lập xong báo cáo quảng cáo và đề nghị sửa ngân sách. Đầu ra nghiên cứu có thể rất hữu ích, nhưng thay đổi ngân sách là hành động có hậu quả thật. Theo hướng dẫn an toàn xAI, người dùng nên nói rõ các hành động phải xin phép trước, trong đó có gửi tin, xuất bản, mua hàng/chuyển tiền, xóa hoặc ghi đè dữ liệu, thay đổi quyền, thay đổi hệ thống đang hoạt động và chấp nhận điều khoản pháp lý. Việc hệ thống thực sự dừng xin phép còn phụ thuộc công cụ, mức rủi ro và các quy tắc kiểm tra hành động đang bật. Nếu một việc luôn phải được bạn duyệt, hãy đặt quy tắc Ask first (hỏi trước) phù hợp và thử với dữ liệu mẫu để kiểm tra; đừng chỉ trông chờ Bot tự đoán.
Để vận hành trong doanh nghiệp, nên chia yêu cầu thành ba pha. Pha một chỉ đọc nguồn đã cấp quyền và tạo bản nháp. Pha hai người phụ trách xem bằng chứng, số liệu, người nhận và giá trị thay đổi. Pha ba mới cho phép thao tác được duyệt. Cần nhắc rằng phê duyệt không tự hoàn tác công việc đã thực hiện trước đó, nên phải chặn sớm các bước có rủi ro, thay vì để Bot làm xong rồi mới hỏi.
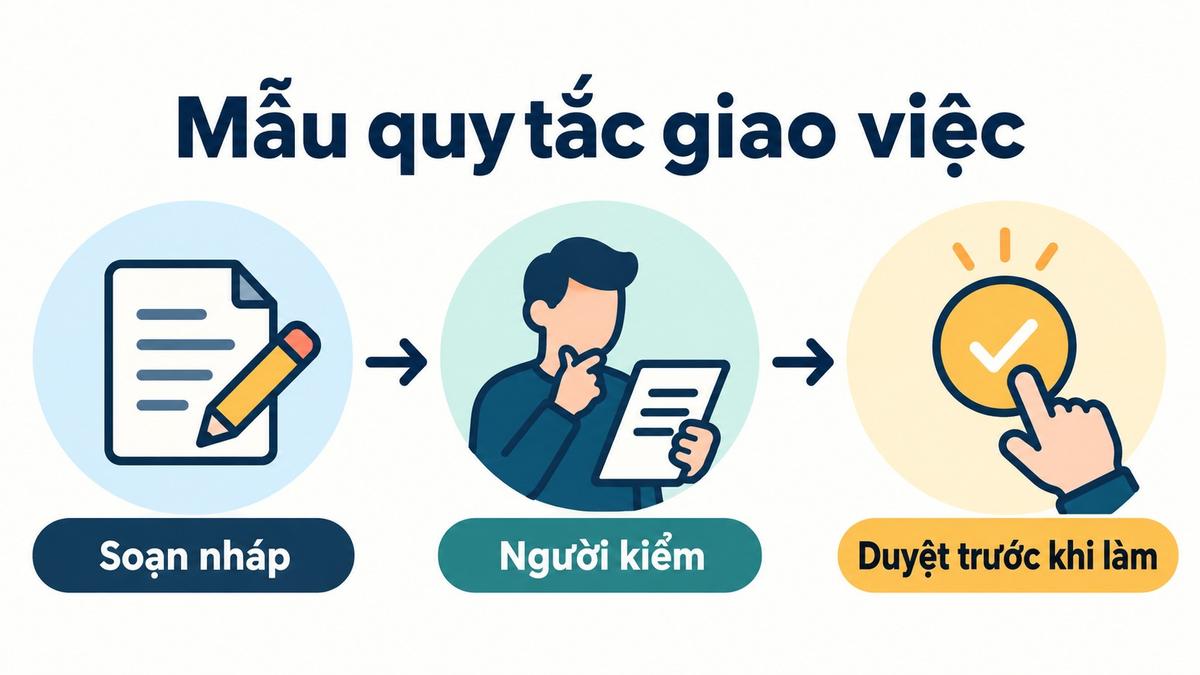
Mẫu giao việc dành cho người mới: “Từ thư mục tài liệu tôi chỉ định, tổng hợp các câu hỏi khách hàng trong tuần và đề xuất năm câu trả lời mẫu. Trích nguồn cho từng ý. Chỉ tạo tệp nháp; không đăng lên mạng, không gửi tin, không thay đổi quyền và không lưu thông tin đăng nhập mới. Nếu gặp dữ liệu khách hàng nhạy cảm hoặc nguồn mâu thuẫn, đánh dấu và hỏi tôi.” Bạn có thể kiểm ngay mẫu này vì đã rõ đầu vào, đầu ra và điểm dừng.
Bảng kiểm thực hành: người quản trị cần xác nhận tài khoản đang dùng, dữ liệu không nên xuất hiện trong máy cloud, các dịch vụ đã đăng nhập, phần mềm/kho tệp đang chia sẻ, quyền nào yêu cầu duyệt và cách thu hồi/kiểm tra khi không dùng nữa. Phần cuối cùng rất dễ quên: nếu một tệp đã chứa dữ liệu nhạy cảm trước khi bạn siết quyền, việc thay đổi lời giao việc mới không chắc xóa được các bản sao hoặc phiên lưu đã tồn tại.
Doanh nghiệp nhỏ nên thử Grok Bot bằng việc gì trước?
Không cần bắt đầu bằng công việc có quyền gửi mail hoặc chuyển tiền. Một bài tập phù hợp là lập bản tin nội bộ từ năm nguồn công khai do đội marketing lựa chọn. Người phụ trách cung cấp danh sách nguồn, yêu cầu Bot tóm tắt thành một trang gồm ba thay đổi, tác động đến doanh nghiệp và đường dẫn kiểm tra. Sau đó một người khác xem lại từng kết luận. Việc thử có ích vì có thể đo tỷ lệ nguồn đúng, tỷ lệ thông tin quan trọng bị bỏ và số phút kiểm tra.
Ví dụ khác: Bot A xây bảng câu hỏi khách hàng thường gặp từ một bộ dữ liệu giả lập. Bot B lấy bảng đó đề xuất mô tả sản phẩm; Bot C kiểm các mệnh đề chưa có nguồn. Trong mô hình này, việc chia sẻ tệp giúp luân chuyển kết quả. Nhưng phải ghi rõ đây là kịch bản học tập đề xuất, không phải kết quả Học viện AI đã đo trên chính sản phẩm Grok Bot. Khi lên dữ liệu thật, cần kiểm lại mỗi bước với tài khoản và phiên bản hiện hành.
Một phép thử tốt có bốn cột: thời gian làm thủ công, thời gian có AI gồm cả công kiểm và sửa, tỷ lệ thông tin đúng nguồn, cùng số lần cần con người can thiệp. Nếu bot tạo tệp nhanh nhưng sai nguồn, tổng chi phí có thể không giảm. Đó là lý do không nên đánh giá hệ thống bằng độ hoành tráng của một cuộc trò chuyện hay số Bot được tạo, mà bằng đầu ra đạt chuẩn.
Để chọn đầu việc đầu tiên, có thể tham khảo bài chọn việc phù hợp cho AI Agent. Liên kết này nhằm học cách giao việc, không có ý khẳng định Dots và Grok Bot dùng hạ tầng hoặc chính sách dữ liệu giống nhau.
Năm câu hỏi thường gặp về máy tính của Grok Bot
1. Mỗi Grok Bot có một VPS riêng không?
Không có cơ sở để nói vậy. Tài liệu xAI mô tả một cloud computer theo tài khoản người dùng, các Bot thuộc cùng tài khoản dùng chung môi trường; không công bố trong các tài liệu được đối chiếu ở đây thông số một VPS vật lý riêng cho mỗi Bot.
2. Có thể dùng nhiều Bot cùng lúc không?
Hướng dẫn cho biết các Bot có màn hình riêng và có thể làm việc song song, nhưng mỗi Bot chỉ chạy một tác vụ computer-use trên màn hình của chính nó tại một thời điểm. Khả năng và giới hạn thực tế còn phụ thuộc quyền tài khoản và phiên bản sản phẩm.
3. Nếu xóa cuộc trò chuyện, phiên đăng nhập trong máy cloud có tự mất không?
Không nên suy luận thao tác xóa chat đồng nghĩa xóa mọi tệp, cookie hoặc thông tin xác thực (credential) trong môi trường cloud. Hãy dùng hướng dẫn quản lý và xóa dữ liệu của nhà cung cấp trước khi xử lý thông tin cần bảo mật.
4. Khi tắt laptop, bot còn làm được mọi việc?
Không. Công việc cloud có thể tiếp diễn, nhưng việc cần quyền mới, nguồn bị lỗi hoặc người dùng duyệt vẫn có thể tạm dừng. Máy cá nhân tắt không phải nguyên nhân duy nhất làm một tác vụ dừng.
5. Có thể dùng Bot A cho dữ liệu kế toán và Bot B cho marketing chung một tài khoản?
Chỉ nên làm nếu bạn chấp nhận được phạm vi dữ liệu chia sẻ và đã có chính sách kiểm soát phù hợp. Màn hình riêng không tự tạo cách ly dữ liệu. Với thông tin nhạy cảm, hãy yêu cầu bộ phận an toàn thông tin kiểm tra phương án phân quyền và môi trường phù hợp.
Kết luận: Một máy tính cloud có thể phục vụ nhiều Bot, nhưng quyền dữ liệu phải quản trị theo tài khoản
Nếu chỉ nhớ ba điều: một tài khoản Grok Bot dùng chung một môi trường cloud theo tài liệu hãng; màn hình riêng không có nghĩa dữ liệu riêng; và hành động nhạy cảm cần quy định phê duyệt từ trước. Khi hiểu ba điều này, bạn sẽ vừa tận dụng được việc nhiều Bot chia sẻ kết quả, vừa tránh kỳ vọng sai rằng mỗi nhân sự AI tự nhiên có một “két sắt kỹ thuật số” hoàn toàn tách biệt.
Làm ngay hôm nay: chọn một việc có dữ liệu công khai, lập danh sách những quyền Bot được dùng, yêu cầu đầu ra kèm nguồn và khóa mọi thao tác gửi/xóa/chi tiền ở bước chờ duyệt. Sau một vài lần thử ổn định và kiểm được bằng chứng, hãy mới cân nhắc mở rộng phạm vi.
Muốn biến việc thử thành một quy trình rõ ràng? Tham khảo Kho 98 Skills AI của Học viện AI, chọn một kỹ năng phù hợp rồi điều chỉnh đầu vào, kết quả cần nhận và bước xin duyệt theo bài này. Đây là tài nguyên học cách tổ chức công việc với AI; khả năng áp dụng trên Grok Bot vẫn cần kiểm tra với công cụ và quyền tài khoản của bạn.
Nguồn chính thức đã đối chiếu 30/10/2026: xAI — Use the computer and apps; Grok Bot — Frequently asked questions; Grok Bot — Approvals, security, and privacy. Các ví dụ phòng marketing và sơ đồ do Học viện AI đề xuất để học, không phải thông số hạ tầng hoặc kết quả kiểm thử độc lập.
2 công cụ AI miễn phí dành cho bạn
Có thể bạn cần
Tài nguyên & công cụ liên quan từ Học viện AI